MetaDefender (Endpoint )的每次更新,都能帮助安全团队保护关键基础设施,并提升运营效率。 此版本涵盖 Windows(v7.6.2609)、macOS(v10.4.2609)和 Linux(v15.6.2609)平台。它使管理员能够更好地控制 PeripheralMedia Protection 在实际环境中的响应方式,在完全隔离的环境中提供嵌入式反恶意软件引擎定义更新,并增强了对文件审计日志的可视性。
MetaDefender Endpoint的新功能
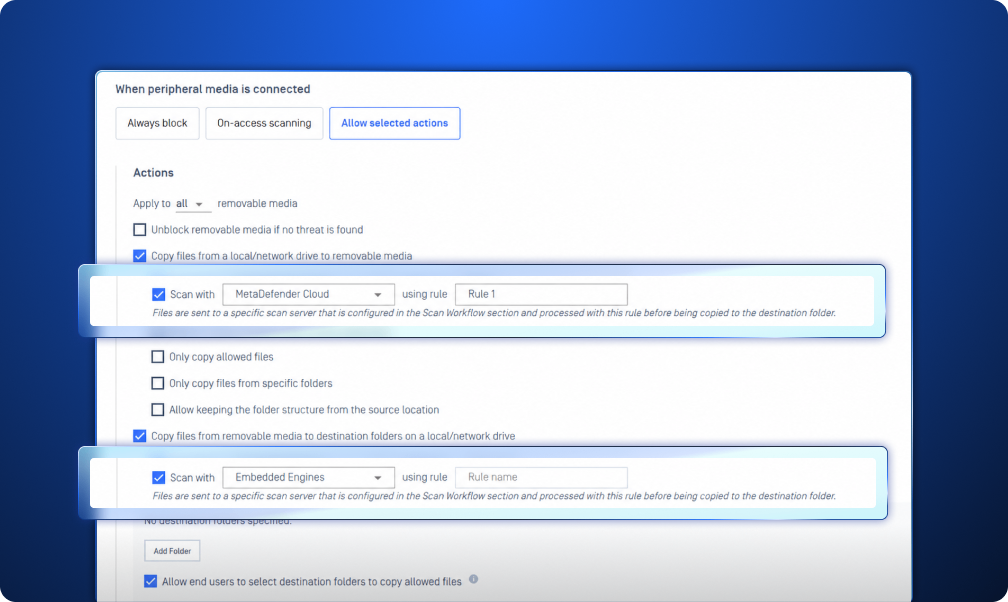
可配置的方向特定规则,用于外围Media 保护
外设介质会带来双向风险。数据可能从可移动介质进入终端,敏感文件也可能从终端传输到外部介质。此版本使MetaDefender Endpoint 的管理员能够在外设Media Protection 中配置针对特定方向的扫描工作流,既能保护关键终端免受潜在恶意文件的侵害,又能对在可移动介质之间传输的数据提供额外的控制层。
在物理隔离环境中更新嵌入式反恶意软件引擎的定义
在完全物理隔离的环境中运作的安全团队,现在无需互联网连接即可设置和更新嵌入式反恶意软件引擎的定义,从而使组织在将关键终端与外部网络隔离的同时,仍能维持防护能力。这还使管理员在受控环境中拥有更大的控制权和灵活性,有助于在维持防护的同时,不影响敏感或关键系统所需的隔离状态。
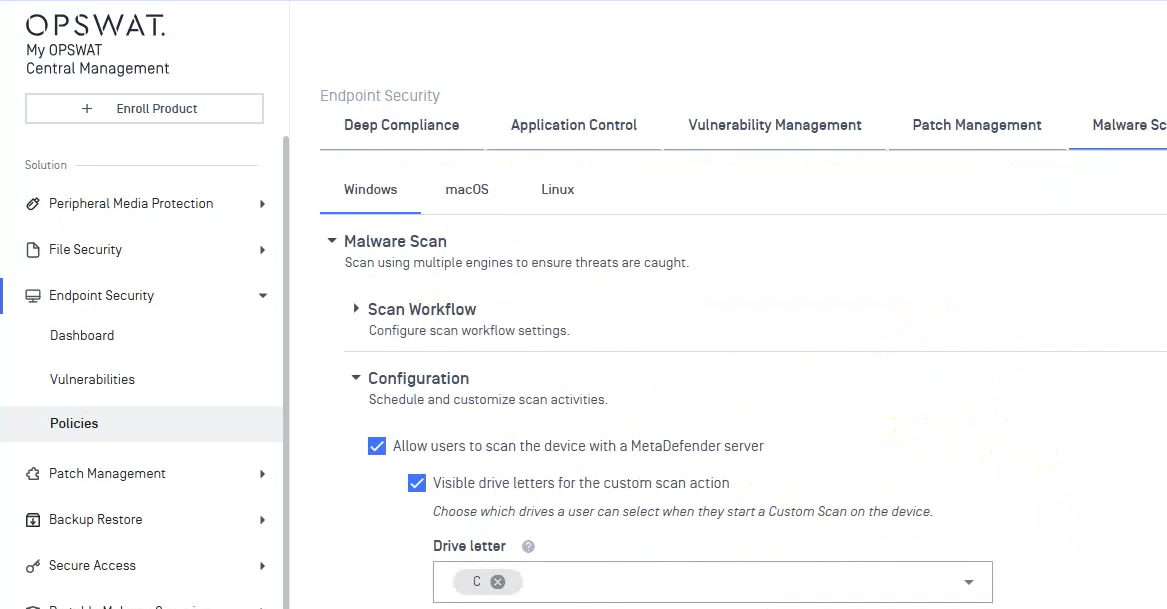
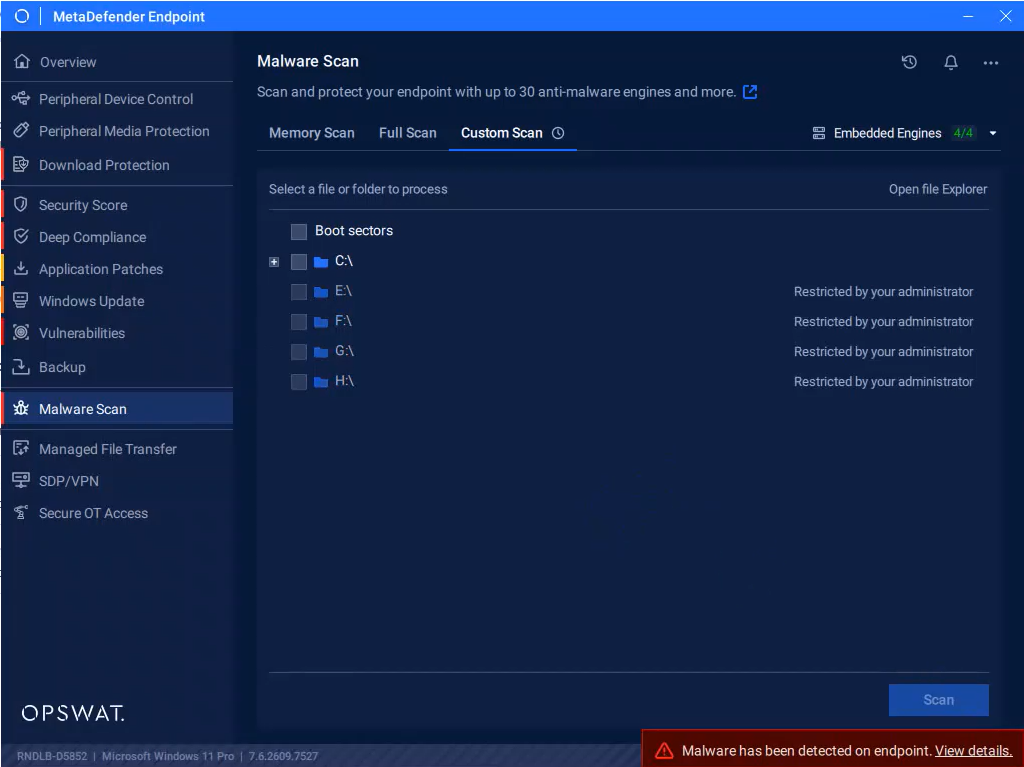
管理员对自定义扫描拥有更多控制权
管理员现在可以控制用户在通过“恶意软件扫描”运行“自定义扫描”时能够查看和选择的本地驱动器。这使得对扫描体验的控制更加精细,并有助于组织将用户可访问的扫描位置与安全策略保持一致。通过将可见范围限制在适当的驱动器上,管理员既能简化用户体验,又能降低用户访问或扫描超出预期范围位置的风险。
将文件审计日志扩展至整个OPSWAT 生态系统
MetaDefender Endpoint 现已支持对产品首次扫描的文件生成文件审计日志,有助于更全面地了解文件在OPSWAT 各产品中的流转情况。
该功能不再将每次扫描视为孤立的安全事件,而是有助于在OPSWAT 生态系统中实现更全面的文件流转可视化。安全团队可以利用这些信息,更好地了解文件在哪些位置被扫描过,以及它是如何通过不同安全控制措施的,从而在调查文件和安全事件时提供更丰富的背景信息。
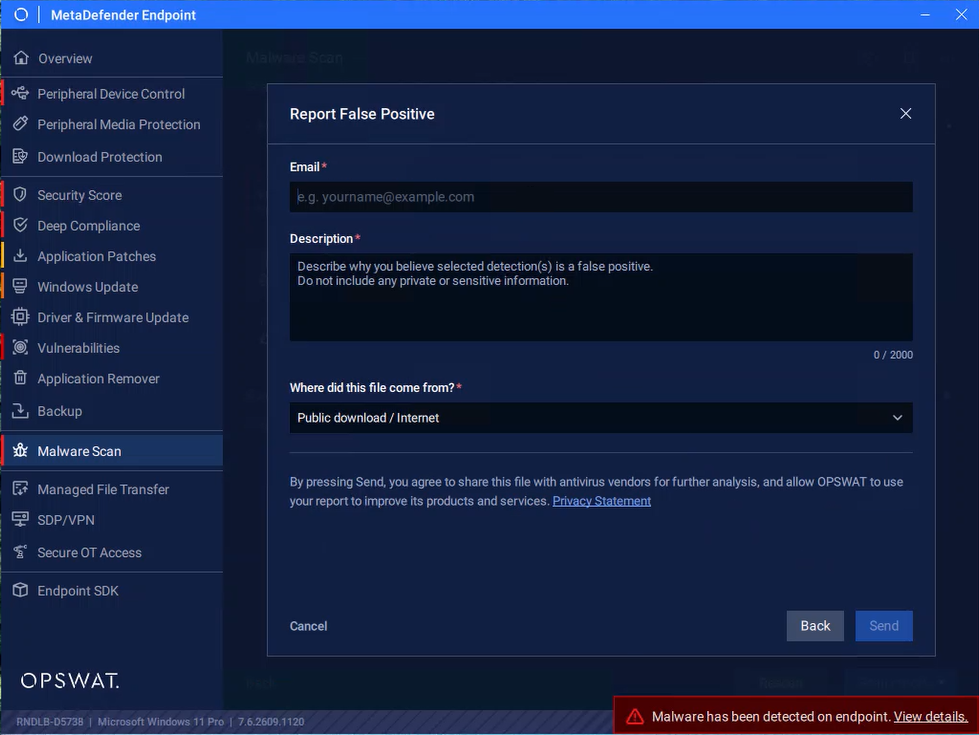
直接从恶意软件扫描中提交疑似误报
当合法文件被错误地识别为恶意文件时,快速提供相关背景信息有助于加快审核流程。用户现在可以直接从“恶意软件扫描”界面提交疑似误报,并附上理由和文件的来源。
通过在检测时捕获该上下文信息,安全团队无需单独的工作流即可获得更多与调查相关的信息。这使得报告疑似误报变得更加容易,同时确保该流程与原始扫描事件保持紧密关联。
MetaDefender Endpoint Validation 的新功能
将可信外设添加到 Linux 白名单中
借助MetaDefender Endpoint 中针对 Linux 的验证功能的新增强,用户现在可以根据供应商、产品 ID 或实例路径将特定的外围设备添加到白名单中,使其免于验证流程。每项更改都受到基于验证码或管理员密码确认的保护,从而确保只有授权用户才能修改该列表
管理员还可以在需要时重置白名单。一旦获得批准,列入白名单的设备将绕过屏蔽和验证,从而以受控的方式支持可信外设,同时不会中断已建立的工作流程。
下一代Endpoint 解决方案
了解为什么全球组织、机构和实体都信赖MetaDefender Endpoint 来保护关键端点。立即咨询专家,了解更多信息。

