2026年11月20日 |Email SecurityEmail Security 能源与公用事业领域:购买前应进行哪些测试在购买前测试能源和公用事业领域的电子邮件安全:在发送前检查文件、设定接收标准,并加强IT与OT的深度防御。更多信息 11月20,2026MetaDefender Software Supply Chain™ v4.3.0:平台重构、一键更新和漏洞对比 更多信息 11月20,2026全新 OESIS OK 体验隆重登场 更多信息 11月19,2026CVE-2026-111760:通过恶意 Git 仓库实现远程代码执行更多信息 11月19,2026由人工智能生成的漏洞利用脚本正将目标锁定在水电系统的控制器上 更多信息 11月19,2026IT和安全团队42.5%的工作时间用于与文件相关的安全工作 更多信息 11月18,2026飞机设计能为我们带来哪些启示,以应对下一次关键基础设施中断? 更多信息 11月18,2026Secure Patch Management 在配备数据二极管的物理隔离环境中 更多信息 11月18,2026Deep CDR™ 如何通过“不信任分解”处理那些旨在导致其解析器崩溃的恶意文件更多信息 查看所有文章2026年11月12日 | 行业新闻SANS 2026年工业控制系統(ICS)/运营技术(OT Security )现状调查显示,ICS/OT安全事件数量创下单年最大增幅SANS 2026年《ICS/OT Security 现状调查》显示,影响ICS和OT的事件数量急剧上升。三分之一的受访者表示,今年曾遭遇过ICS/OT安全事件。更多信息 11月10,2026SWIFT CSCF v2027:除了Secure 区域之外,还有哪些变化? 更多信息 10月27, 2026CVE-2026-32710:MariaDB JSON 模式验证中的基于堆的缓冲区溢出更多信息 10月23, 2026CVE-2026-9256 和 CVE-2026-42945:利用两个 NGINX Rewrite-Engine 漏洞进行链式攻击以实现远程代码执行更多信息 10月16, 2026从绕过身份验证到完全控制摄像头更多信息 Sep3,2026SOCI关键基础设施风险管理计划的最新进展更多信息 8 月19,2026明尼苏达州和密歇根州的“水资源攻击”并不令人意外更多信息 20,2026人工智能正在揭示那些无法修补的漏洞更多信息 17、2026Jun为何关键基础设施中不受管控的自主安全决策会成为隐患更多信息 查看所有文章2026年10月22日 |Cloud Security如何为 AWS 文件上传添加恶意软件扫描功能在 AWS 上,任何支持文件上传的应用程序——无论是基于 S3 的客户门户、内部文档工作流,还是用于接收附件的API ——都需要设置一定的扫描检查点,以确保文件在存储或处理之前不含有恶意软件。更多信息 10月8, 2026MetaDefender™Cloud 通过 MetaDefender™ Aether 新增统一零日漏洞检测功能更多信息 Sep24,2026MetaDefender Cloud vs.MetaDefender Core 何时应采用Cloud 文件安全方案更多信息 Sep14,2026MetaDefender™Cloud 在以色列新增一个托管区域,进一步拓展业务更多信息 Sep1,2026Secure 在 Slack 中通过以下方式共享的文件:MetaDefender Cloud更多信息 8、2026Jun基于事件和身份识别的扫描如何重新定义实时Cloud 保护的合规标准更多信息 16,2026随着各组织将Secure 列为优先事项,OPSWAT的企业数据保护业务蓬勃发展更多信息 10,2026Salesforce文件上传安全:如何在恶意软件和恶意链接危害您的CRM系统前将其拦截更多信息 2月2,2026基于文件的恶意软件:金融机构面临的隐性合规风险更多信息 查看所有文章2026年11月18日 | 品牌飞机设计能为我们带来哪些启示,以应对下一次关键基础设施中断? 在近期微软、美国联邦航空管理局(FAA)、联合航空、美国国家铁路客运公司(Amtrak)和摩根大通(Chase)相继遭遇系统中断事件后,OPSWAT 创始人兼首席执行官本尼·查尔尼(Benny Czarny)结合其作为仪表等级飞行员的经验指出,关键基础设施应采用与航空领域相同的冗余、韧性和故障应对原则。他强调,传统备份系统往往存在与主系统相同的漏洞,使组织面临大范围中断的风险。 随着人工智能日益融入关键运营,这些风险变得愈发复杂,这要求建立真正独立的备份架构,以便在主系统故障时仍能维持基本功能。查尔尼呼吁企业及技术领导者严格测试其恢复策略,消除单点故障,并确保运营连续性,以免在下一次系统中断发生时,让他们的系统——以及依赖这些系统的人们——面临严峻考验。更多信息 11月18,2026Secure Patch Management 在配备数据二极管的物理隔离环境中 更多信息 11月12,2026CI Fortify 指南:隔离关键 OT 系统更多信息 10月26, 2026在完全物理隔离的环境中,过时的扫描工具带来的风险更多信息 10月23, 2026Secure 带XML架构验证的数据传输更多信息 10月21, 2026历史重演:科罗拉多州的水资源外流问题暴露了一条本不该存在的通道更多信息 10月10, 2026在不造成数据泄露的情况下为人工智能提供数据更多信息 10月7, 2026水务网络安全面临的下一个挑战:保护管道背后的系统更多信息 10月6, 2026MetaDefender NetWall™ Fend 光电二极管:固件 4.3.0 的新功能更多信息 查看所有文章2026年11月20日 |Email SecurityEmail Security 能源与公用事业领域:购买前应进行哪些测试在购买前测试能源和公用事业领域的电子邮件安全:在发送前检查文件、设定接收标准,并加强IT与OT的深度防御。更多信息 11月9,2026那封导致停产的邮件:如何避免数周的生产中断更多信息 11月6,2026什么是数据丢失防护(DLP),它对Email Security 为何如此重要?更多信息 10月29, 2026MetaDefender Microsoft 365 将文件威胁防护功能扩展至 SharePoint Online 和 OneDrive更多信息 10月26, 2026关于“综合Cloud Email Security (ICES)”的说明更多信息 10月23, 2026Email Security 面向政府:在邮件进入收件箱前降低风险更多信息 10月21, 2026面向受监管行业的 Microsoft 365 勒索软件防护更多信息 10月19, 2026什么是Email Gateway Security ?更多信息 10月15, 2026如何在不更改 MX 记录的情况下为 Microsoft 365 添加恶意软件扫描功能更多信息 查看所有文章2026年9月23日 |Endpoint 管理层OTPatch Management 适用于物理隔离环境:完整的离线补丁部署工作流运营技术(OT)补丁管理是指在运营技术和工业控制系统中,对软件及固件更新进行识别、优先级排序、验证和部署,同时确保生产流程不会因此面临计划外停机或安全风险。更多信息 Sep8,2026MetaDefender™Endpoint 如何阻止近期针对 WhatsApp 的 VBScript RMM 攻击活动更多信息 8 月17,2026由人工智能驱动的安全漏洞正在缩短补丁窗口期,并要求更快的防御措施更多信息 24,2026Patch Management 单一控制台Patch Management 主动的企业Patch Management更多信息 1月22,2026MetaDefender 如何助力您的网络安全基础合规之旅更多信息 17,2025通过My OPSWAT Central Management确保对专有代码的访问:一家领先游戏开发商的故事更多信息 11月27,2024BYOD 安全综合指南更多信息 10月18, 2024修复 Google Chrome 浏览器中的 CVE-2024-0517 漏洞更多信息 10月10, 2024防止基于USB 的威胁更多信息 查看所有文章2026年11月20日 |Supply Chain SecurityMetaDefender Software Supply Chain™ v4.3.0:平台重构、一键更新和漏洞对比 MetaDefender Software Supply Chain v4.3.0 通过新增的扫描状态以及“时间轴”选项卡,为安全团队提供了一种直接了解扫描情况的方式,该选项卡会显示扫描的每个阶段、持续时间以及任何失败原因。更多信息 11月18,2026Deep CDR™ 如何通过“不信任分解”处理那些旨在导致其解析器崩溃的恶意文件更多信息 11月13,2026一次读取,全面保护:Deep CDR™ 如何将大型办公文件的处理速度提升一倍更多信息 11月11,2026MetaDefender ICAP Server™ 5.16.0:扫描范围控制、内置流量捕获和 FIPS 140-3 模式更多信息 11月3,2026PHP 漏洞的藏身之处:评估 PHP2Shell 漏洞风险更多信息 10月28, 2026PHP CVE-2026-109618 和 CVE-2026-109619:OPSWAT 产品均未受影响更多信息 10月22, 2026如何为 AWS 文件上传添加恶意软件扫描功能更多信息 10月12, 2026超越前言:保障DICOM文件中封装数据的安全性更多信息 10月9, 2026IntelligentFILE 的未来更多信息 查看所有文章2026年11月19日 | 恶意软件分析CVE-2026-111760:通过恶意 Git 仓库实现远程代码执行OPSWAT 第 515 单元分析了 CVE-2026-111760,这是一个 Git 整数截断漏洞,攻击者可通过恶意代码仓库实现远程代码执行。了解如何缓解该漏洞。更多信息 8 月12,2026预训练人工智能模型中隐藏的安全风险更多信息 8 月3,2026在Venak Security的2026年Sandbox ,MetaDefender Adaptive Sandbox 95%的人工智能生成的恶意软件样本更多信息 14, 2026在 ClickFix 攻击到达您的终端设备之前进行检测并阻止更多信息 Apr21,2026LNK 漏洞仍能将普通文件转化为多阶段入侵更多信息 8 月8,2025零日检测:如何识别和预防攻击更多信息 21,2025增强网络安全威胁检测:人工智能与工具详解更多信息 23, 2025MetaDefender 2.3.0:人工智能驱动的逆向工程、更智能的威胁检测以及更广泛的恶意软件覆盖更多信息 8, 2025加强文件安全:一家金融机构的高级威胁防范之旅更多信息 查看所有文章2026年11月20日 | OEM全新 OESIS OK 体验隆重登场 今天,我们推出了焕然一新的 OESIS OK 认证计划:一个能在几分钟内帮助您了解该计划的新网站,以及通过 OEM 门户提供的新提交流程,让您能够在一个地方提交和管理您的认证。更多信息 11月12,2026微软2026年11月的“补丁星期二”:1,095个漏洞中有一个评分为6.5,且该漏洞正遭受攻击更多信息 11月2,2026OESIS 框架发布公告 | 2026年11月更多信息 10月16, 2026首个四位数的“补丁星期二”。仅有一个漏洞遭到攻击。更多信息 10月4, 2026OESIS 框架发布公告 | 2026年10月更多信息 Sep11,2026人工智能正在缩短漏洞窗口期:9月份的“补丁星期二”对独立软件供应商意味着什么更多信息 8 月26,2026OESIS 框架发布公告 | 2026年9月更多信息 24,2026微软2026年7月的“补丁星期二”为Endpoint 独立软件供应商敲响了警钟更多信息 8,2026OESIS 框架发布公告 | 2026年8月更多信息 查看所有文章2026年11月20日 |Supply Chain SecurityMetaDefender Software Supply Chain™ v4.3.0:平台重构、一键更新和漏洞对比 MetaDefender Software Supply Chain v4.3.0 通过新增的扫描状态以及“时间轴”选项卡,为安全团队提供了一种直接了解扫描情况的方式,该选项卡会显示扫描的每个阶段、持续时间以及任何失败原因。更多信息 11月17,2026PostgreSQL 2026年11月安全更新:对OPSWAT 产品的影响更多信息 11月3,2026PHP 漏洞的藏身之处:评估 PHP2Shell 漏洞风险更多信息 10月20, 2026了解 CBOM:MetaDefender™Software Supply Chain 4.2.0 版现已支持加密可见性更多信息 10月7, 2026介绍OPSWAT 的CBOM和AIBOM更多信息 10月2, 2026MetaDefender Software Supply Chain™ v4.1.0:连接更安全,管理更轻松更多信息 8 月28,2026CISA 2026 年 SBOM 最低要素现要求提供构建后数据更多信息 8 月7,2026Shai-Hulud卷土重来:ChainDrop蠕虫袭击npm,感染数百个软件包更多信息 23,2026MetaDefender Software ™ v4.0.0:全新界面、更智能的风险分析以及更强大的自动化功能更多信息 查看所有文章2026年4月21日 |Threat Intelligence规避型恶意软件已超越了传统的基于虚拟机的检测方式规避型恶意软件越来越多地被设计成能够检测并绕过传统的沙箱环境,这使得安全团队无法完全信赖其检测结果。更多信息 30,2026基于行为的Threat Intelligence 零日漏洞检测Threat Intelligence 应用更多信息 8、2025Dec安全运营瓶颈:通过智能沙箱技术打破警报疲劳循环更多信息 2、2025Dec《通往恶意的捷径》第三部分:使用MetaDefender 对URL文件进行行为分析更多信息 10月20, 2025MetaDefender 检测AI模型中的恶意软件更多信息 10月15, 2025MetaDefender 防范SolarWindsSupply Chain更多信息 Sep17,2025比 OSINT 提前 24 小时检测恶意软件威胁更多信息 Sep8,2025人工智能黑客:黑客如何在网络攻击中使用人工智能更多信息 8 月27,2025通往恶意的捷径,第二部分:恶意 URL 文件的静态分析及其背后的伎俩更多信息 查看所有文章2026年11月19日 | 零日漏洞检测IT和安全团队42.5%的工作时间用于与文件相关的安全工作 大多数组织无法全面掌握文件的整个生命周期,这不仅耗费了分析师的时间,还导致首席信息安全官(CISO)提交的成熟度报告缺乏事实依据。针对每个文件做出评估,并结合“预防优先”的控制措施,可为双方团队提供可量化的依据。更多信息 11月9,2026MetaDefender Aether™ 依据 AMTSO 的新人工智能测试标准,对人工智能模型进行扫描以发现隐藏威胁更多信息 10月12, 2026MetaDefender Aether™ v3.3.0 发布:推出 LLM 扫描功能更多信息 8 月17,2026Command Zero 与OPSWAT 集成,将零日文件判定结果纳入 SOC 调查更多信息 8 月3,2026MetaDefender v3.2.0 发布:推出五层零日漏洞检测功能更多信息 31,2026即使攻击者禁用了您的EDR,也能检测到威胁更多信息 14,2026政府网络需要指令级仿真技术,以在边界处阻止零日威胁更多信息 22、2026Jun基于人工智能的检测功能填补了您安全管道中的零日漏洞和延迟缺口更多信息 5、2026Jun传统杀毒软件只能检测与已知特征模式相符的恶意软件更多信息 查看所有文章2026年11月19日 | 人工智能安全由人工智能生成的漏洞利用脚本正将目标锁定在水电系统的控制器上 检测速度和补丁修复能力共同决定了最终结果。MetaDefender Aether 的五层处理流程旨在捕获每次运行时都会发生变化的漏洞利用代码。更多信息 11月11,2026OPSWAT AI Content Inspector v2.4.0 发布:扩展了文件支持范围并新增 C2PA 验证功能更多信息 11月11,2026OpenAI 和 Anthropic 的网络攻击警告对安全负责人意味着什么更多信息 11月10,2026面向企业团队的AI安全术语:从AI辅助攻击到AI驱动的防御更多信息 11月9,2026当用户注册时通过了所有KYC核查,如何识别由AI生成的身份欺诈更多信息 10月16, 2026AI代理正在入侵那些没人允许它们触碰的系统更多信息 10月12, 2026当人工智能代理离开测试环境时更多信息 Sep21,2026AI生成的欺诈行为正在耗尽理赔支付,以下是识别方法更多信息 8 月10,2026当文件通过所有安全扫描时,如何识别由人工智能生成的发票欺诈更多信息 查看所有文章
2026年11月20日 |Email SecurityEmail Security 能源与公用事业领域:购买前应进行哪些测试在购买前测试能源和公用事业领域的电子邮件安全:在发送前检查文件、设定接收标准,并加强IT与OT的深度防御。更多信息
2026年11月12日 | 行业新闻SANS 2026年工业控制系統(ICS)/运营技术(OT Security )现状调查显示,ICS/OT安全事件数量创下单年最大增幅SANS 2026年《ICS/OT Security 现状调查》显示,影响ICS和OT的事件数量急剧上升。三分之一的受访者表示,今年曾遭遇过ICS/OT安全事件。更多信息
2026年10月22日 |Cloud Security如何为 AWS 文件上传添加恶意软件扫描功能在 AWS 上,任何支持文件上传的应用程序——无论是基于 S3 的客户门户、内部文档工作流,还是用于接收附件的API ——都需要设置一定的扫描检查点,以确保文件在存储或处理之前不含有恶意软件。更多信息
2026年11月18日 | 品牌飞机设计能为我们带来哪些启示,以应对下一次关键基础设施中断? 在近期微软、美国联邦航空管理局(FAA)、联合航空、美国国家铁路客运公司(Amtrak)和摩根大通(Chase)相继遭遇系统中断事件后,OPSWAT 创始人兼首席执行官本尼·查尔尼(Benny Czarny)结合其作为仪表等级飞行员的经验指出,关键基础设施应采用与航空领域相同的冗余、韧性和故障应对原则。他强调,传统备份系统往往存在与主系统相同的漏洞,使组织面临大范围中断的风险。 随着人工智能日益融入关键运营,这些风险变得愈发复杂,这要求建立真正独立的备份架构,以便在主系统故障时仍能维持基本功能。查尔尼呼吁企业及技术领导者严格测试其恢复策略,消除单点故障,并确保运营连续性,以免在下一次系统中断发生时,让他们的系统——以及依赖这些系统的人们——面临严峻考验。更多信息
2026年11月20日 |Email SecurityEmail Security 能源与公用事业领域:购买前应进行哪些测试在购买前测试能源和公用事业领域的电子邮件安全:在发送前检查文件、设定接收标准,并加强IT与OT的深度防御。更多信息
2026年9月23日 |Endpoint 管理层OTPatch Management 适用于物理隔离环境:完整的离线补丁部署工作流运营技术(OT)补丁管理是指在运营技术和工业控制系统中,对软件及固件更新进行识别、优先级排序、验证和部署,同时确保生产流程不会因此面临计划外停机或安全风险。更多信息
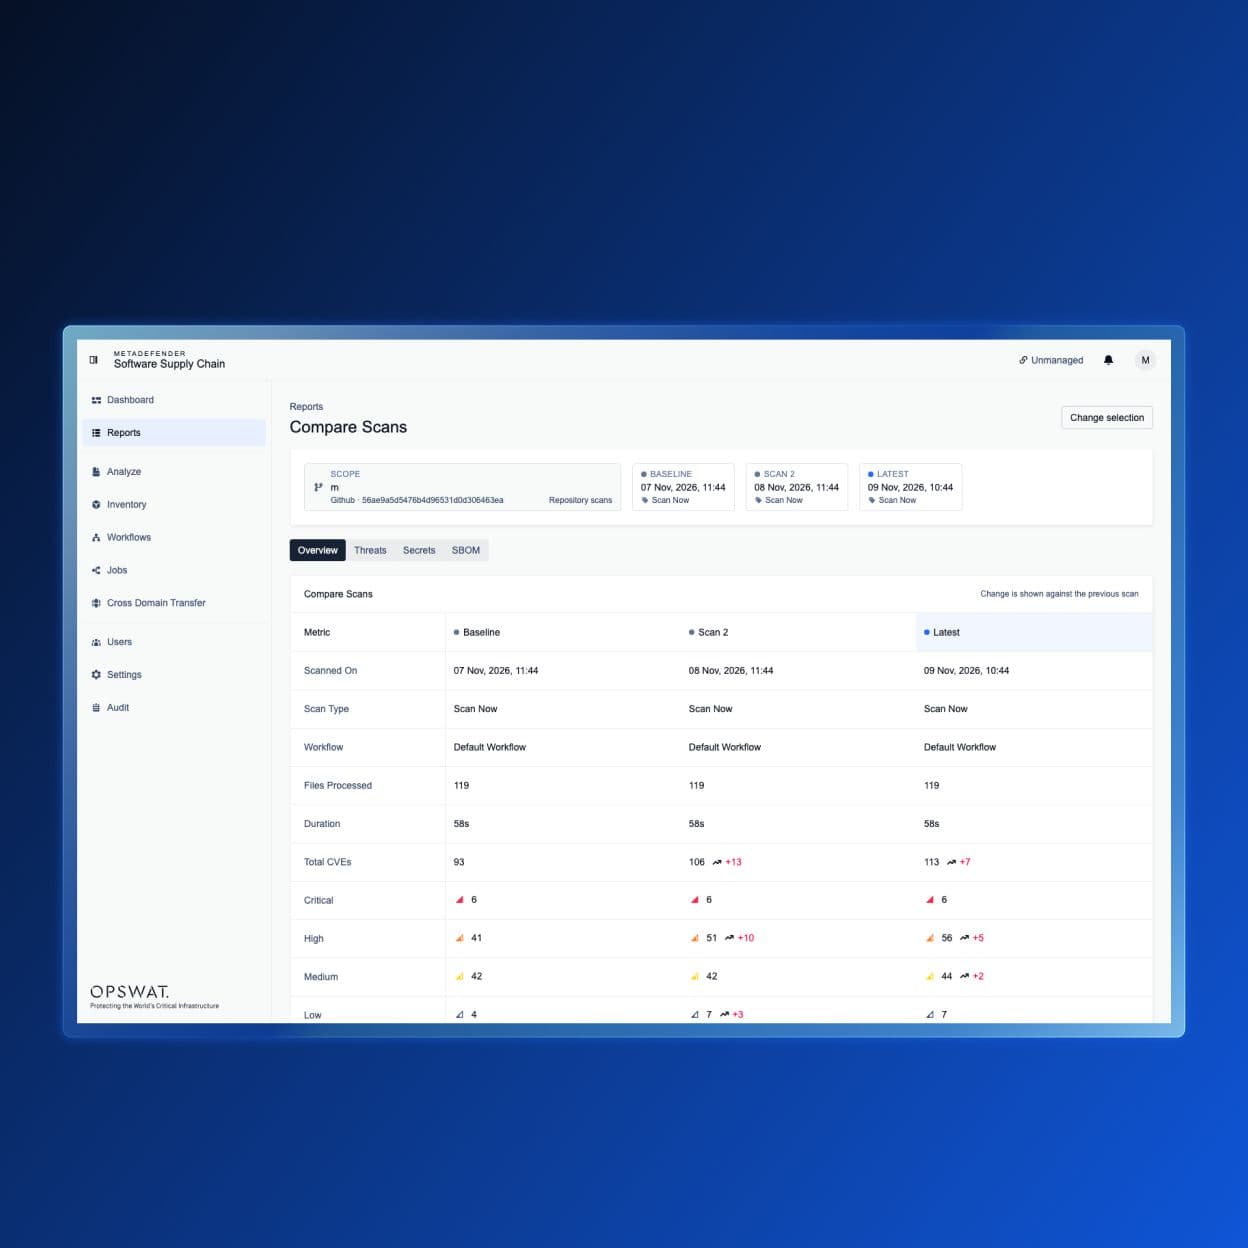
2026年11月20日 |Supply Chain SecurityMetaDefender Software Supply Chain™ v4.3.0:平台重构、一键更新和漏洞对比 MetaDefender Software Supply Chain v4.3.0 通过新增的扫描状态以及“时间轴”选项卡,为安全团队提供了一种直接了解扫描情况的方式,该选项卡会显示扫描的每个阶段、持续时间以及任何失败原因。更多信息
2026年11月19日 | 恶意软件分析CVE-2026-111760:通过恶意 Git 仓库实现远程代码执行OPSWAT 第 515 单元分析了 CVE-2026-111760,这是一个 Git 整数截断漏洞,攻击者可通过恶意代码仓库实现远程代码执行。了解如何缓解该漏洞。更多信息
2026年11月20日 | OEM全新 OESIS OK 体验隆重登场 今天,我们推出了焕然一新的 OESIS OK 认证计划:一个能在几分钟内帮助您了解该计划的新网站,以及通过 OEM 门户提供的新提交流程,让您能够在一个地方提交和管理您的认证。更多信息
2026年11月20日 |Supply Chain SecurityMetaDefender Software Supply Chain™ v4.3.0:平台重构、一键更新和漏洞对比 MetaDefender Software Supply Chain v4.3.0 通过新增的扫描状态以及“时间轴”选项卡,为安全团队提供了一种直接了解扫描情况的方式,该选项卡会显示扫描的每个阶段、持续时间以及任何失败原因。更多信息
2026年4月21日 |Threat Intelligence规避型恶意软件已超越了传统的基于虚拟机的检测方式规避型恶意软件越来越多地被设计成能够检测并绕过传统的沙箱环境,这使得安全团队无法完全信赖其检测结果。更多信息
2026年11月19日 | 零日漏洞检测IT和安全团队42.5%的工作时间用于与文件相关的安全工作 大多数组织无法全面掌握文件的整个生命周期,这不仅耗费了分析师的时间,还导致首席信息安全官(CISO)提交的成熟度报告缺乏事实依据。针对每个文件做出评估,并结合“预防优先”的控制措施,可为双方团队提供可量化的依据。更多信息
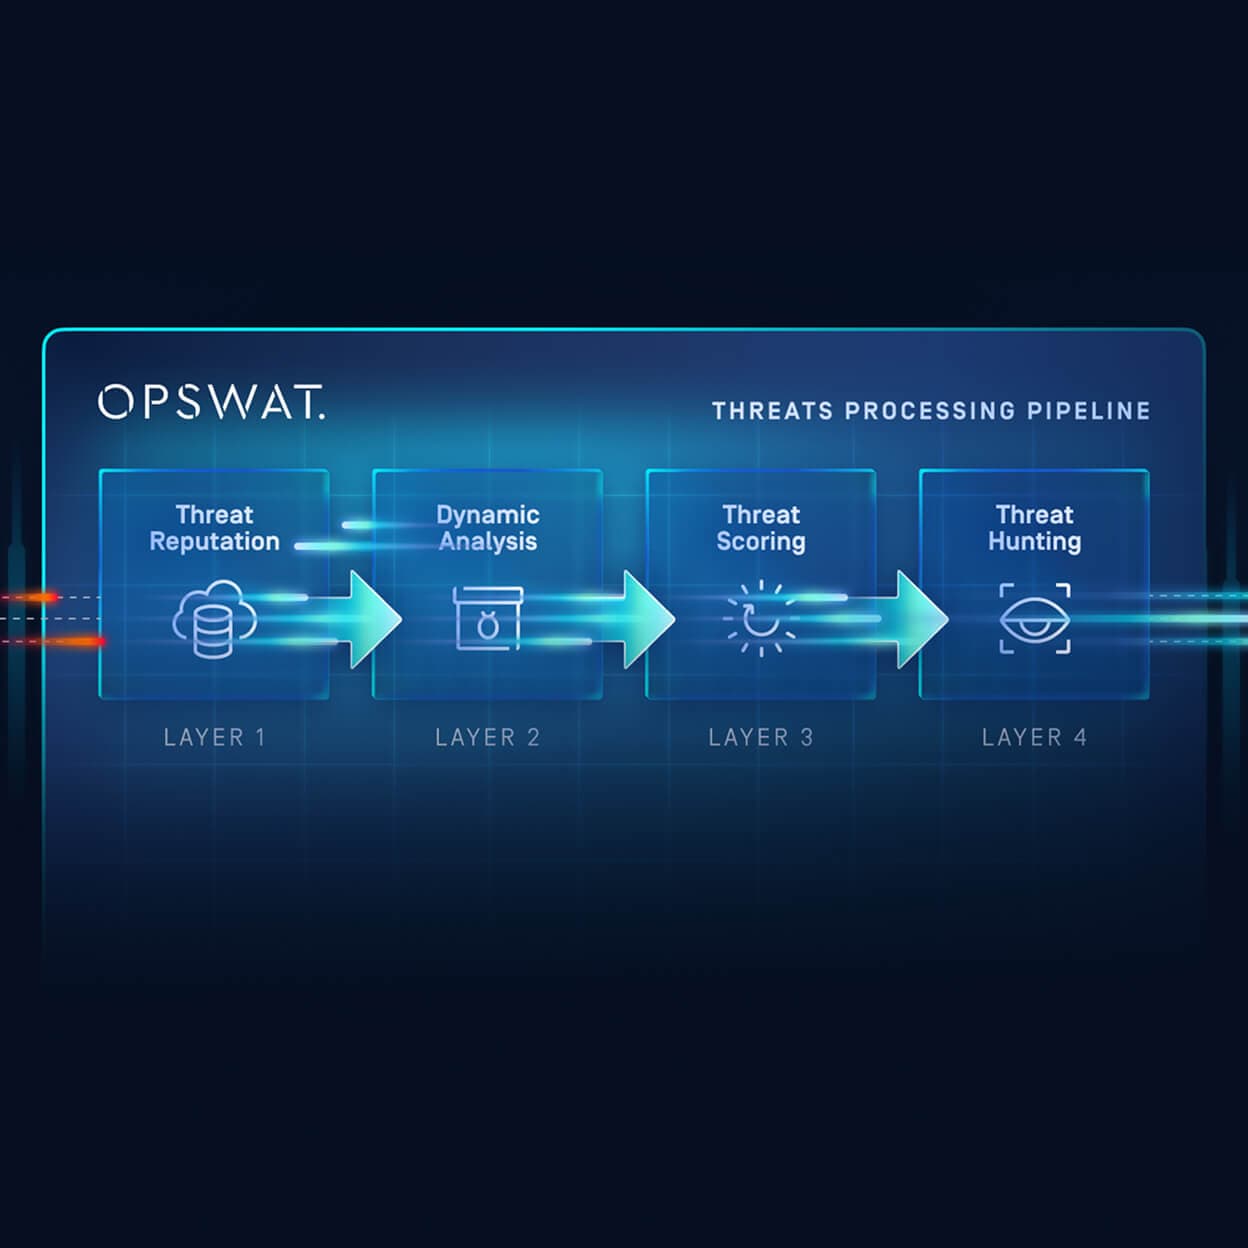
2026年11月19日 | 人工智能安全由人工智能生成的漏洞利用脚本正将目标锁定在水电系统的控制器上 检测速度和补丁修复能力共同决定了最终结果。MetaDefender Aether 的五层处理流程旨在捕获每次运行时都会发生变化的漏洞利用代码。更多信息
10月27,2026| 公司新闻OPSWAT-赞助报道:人工智能正揭示出大多数组织未曾察觉的文件安全漏洞更多信息 9月23,2026| 公司新闻OPSWAT 在“2026年安全训练营:通过实践见解和现实挑战推动人工智能驱动的安全发展”上更多信息 9月9,2026| 公司新闻OPSWAT Deep CDR™ 技术在 AV-Comparatives 的独立测试中实现了 100% 的清除率更多信息 查看所有文章2026年4月6日 |OPSWATOPSWAT 在孟买和蒂米什瓦拉举办的训练营更多信息 2025 年 10 月 22 日 |OPSWAT 学院伦敦OPSWAT 学院总结:两个训练营。一项任务更多信息 2024 年 10 月 10 日 |OPSWAT 学院活动总结:OPSWAT MetaDefender 平台训练营,伦敦,2024 年 10 月更多信息 查看所有文章客户故事医疗行业将“零日漏洞”检测转移至网络边界阅读故事 电子与技术 | 客户案例OPSWAT 为一家排名前三的半导体制造商OPSWAT 每小时100万美元的停机损失阅读故事 客户故事Visana 帮助客户在不增加运营成本的情况下提升文件上传安全性阅读故事 查看所有文章11 月11,2026| 产品公告MetaDefender Drive Smart Touch v2.3.0 版本发布:自动操作系统更新、集中式时间同步以及简化的Secure 文件存储更多信息 11 月11,2026| 产品公告MetaDefender™Core v5.24.0 版本发布更多信息 10月23,2026| 产品公告MetaDefender™Endpoint v7.6.2610 版本发布更多信息 查看所有文章