该软件的最新版本 MetaDefender Software Supply Chain 同时侧重于两方面:一方面是让该产品在企业环境中更易于运行,另一方面是加强其对所连接代码库的保护力度。此次更新新增了单点登录功能、只读用户角色,并扩展了对 JFrog 容器的支持范围。此外,它还使用配对密钥对跨域传输进行签名,强化了密码策略,并减少了错误消息中暴露的详细信息。以下是具体变更内容及其重要性。
有关确保环境间工件传输安全的更多信息,请参阅MetaDefender Software Supply Chain v3.3.0:跨域传输。
“跨域转账”现对每笔转账进行签名
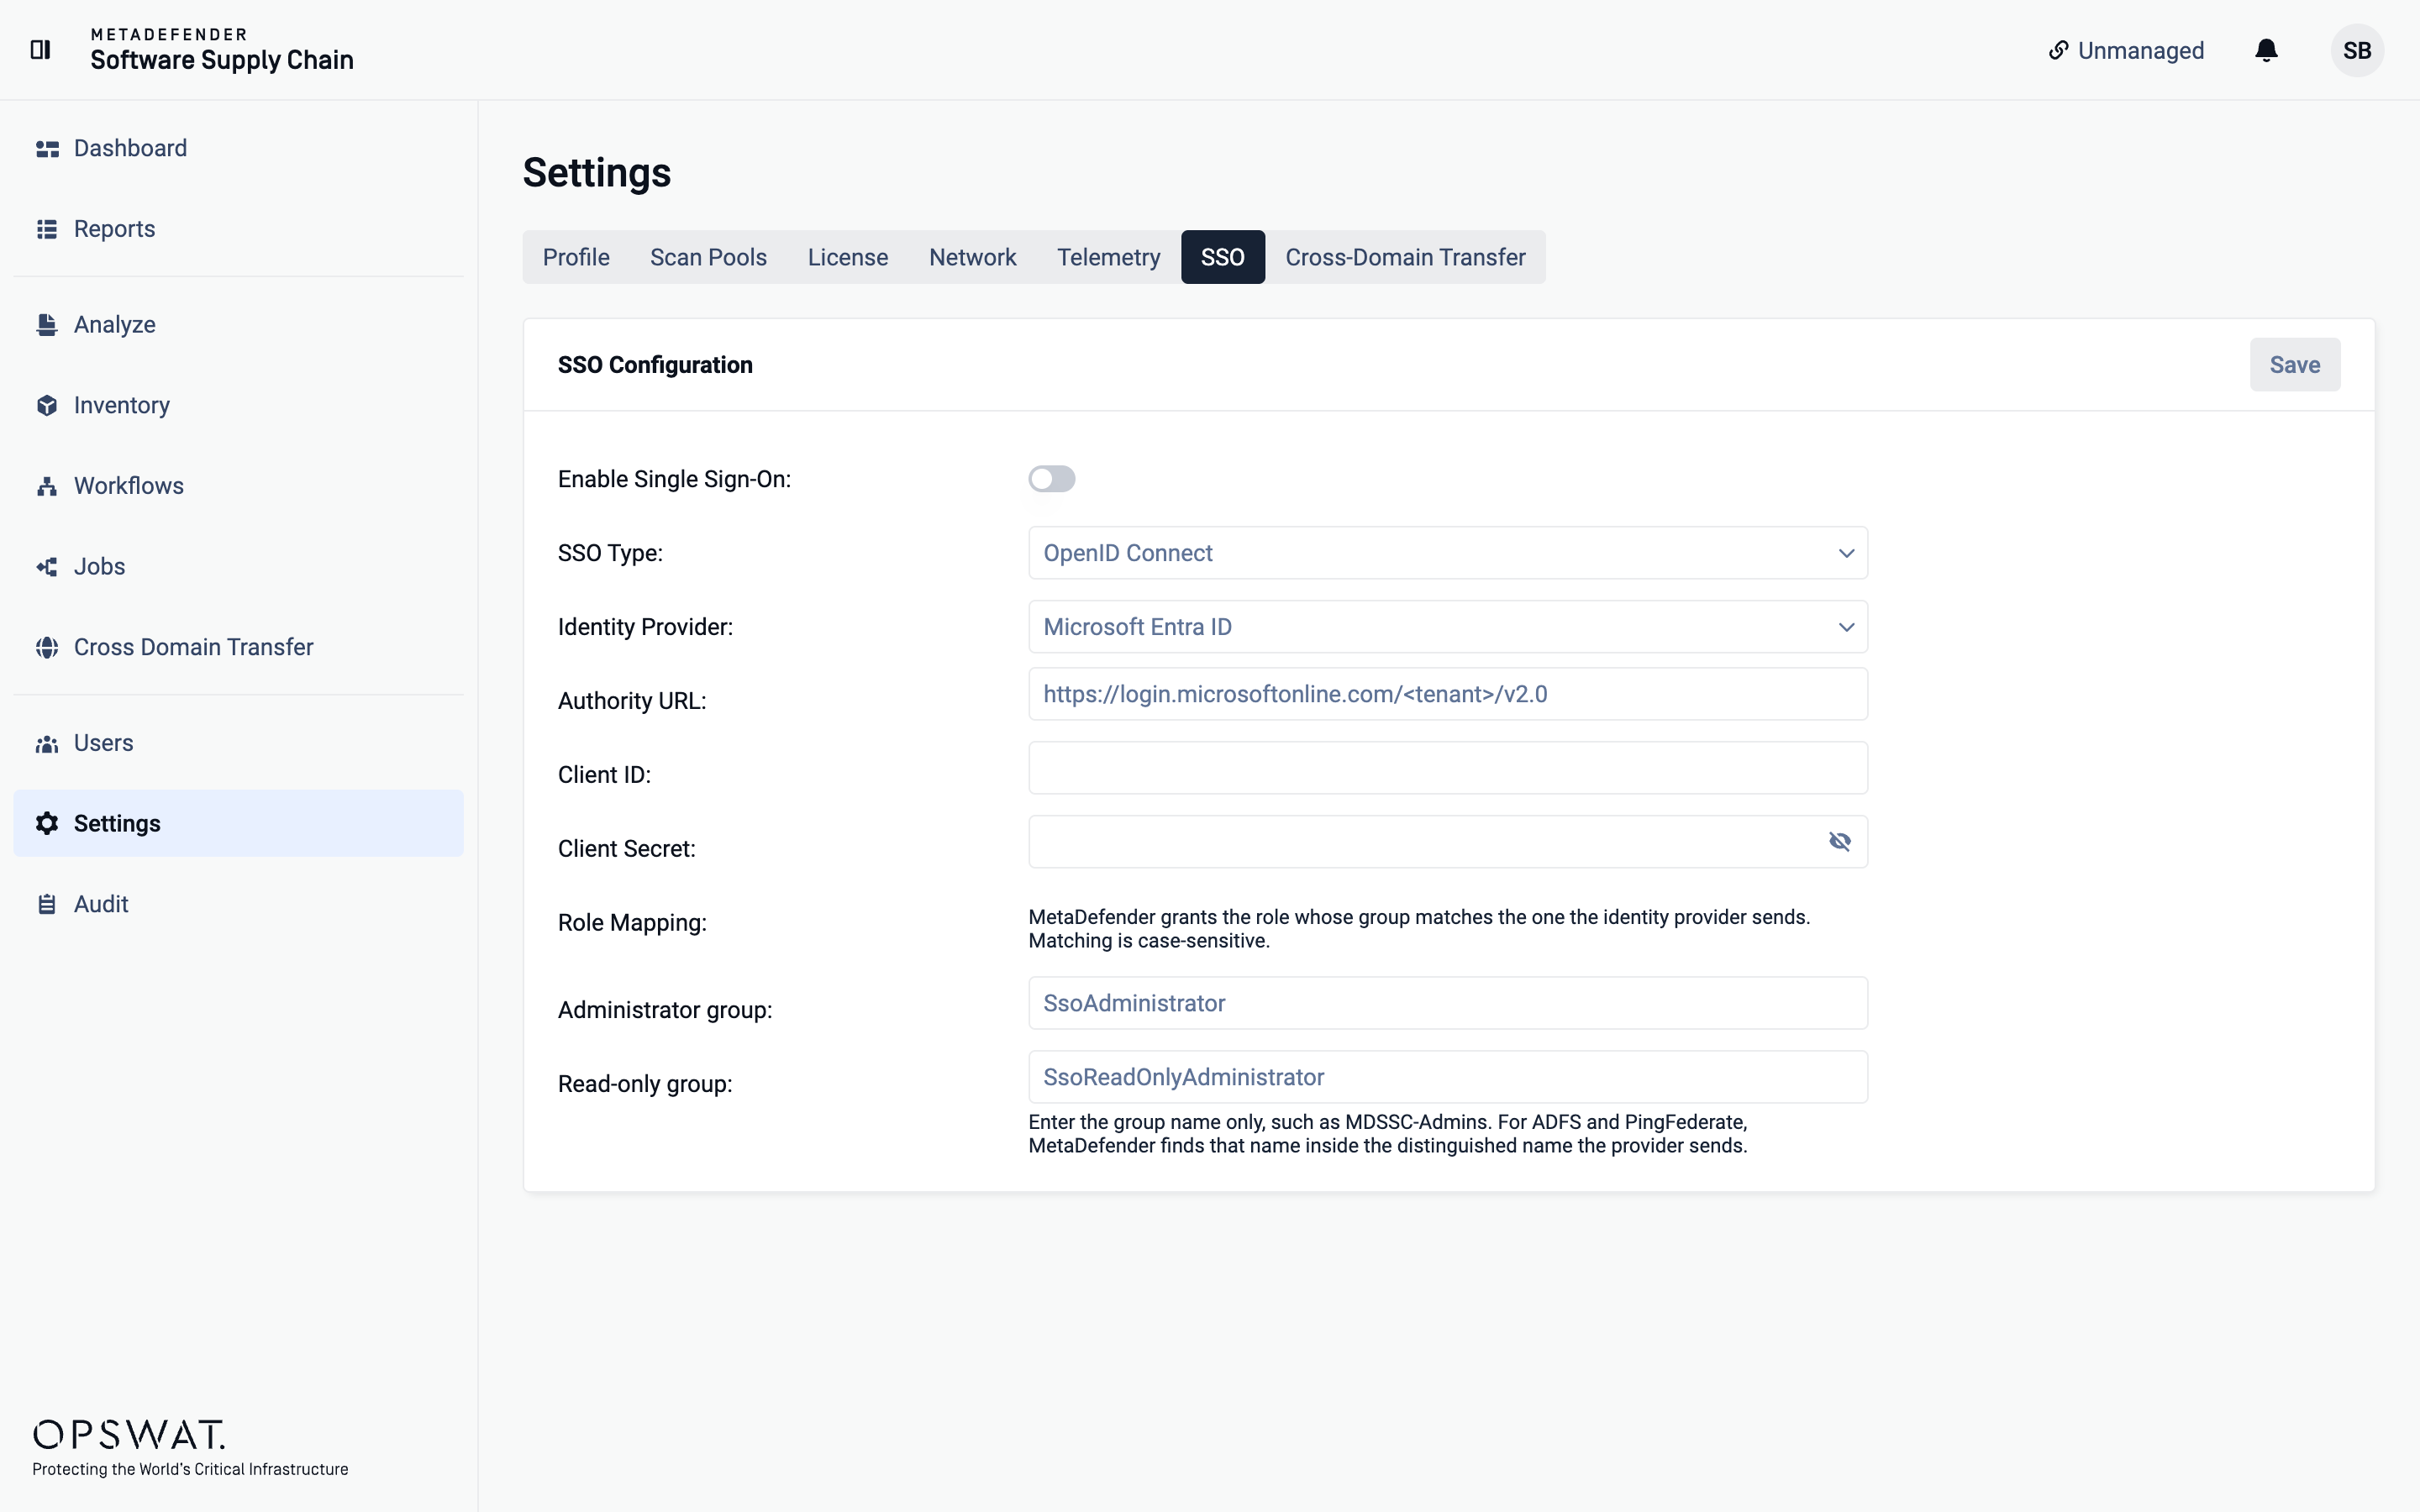
在隔离环境之间传输代码是MetaDefender Software Supply Chain 所进行的操作中最敏感的一项,因此 v4.1.0 为该功能新增了一层保护。除了跨域传输(Cross Domain Transfer)原本使用的身份验证令牌外,现在每次传输还会使用配对密钥进行签名——即使用两个密钥而非一个。
关键在于深度防御:虽然单个令牌本身可能被攻破,但仅凭被盗的令牌已无法再向连接的存储库写入数据。它还必须证明自己持有该特定配置的配对密钥。配置需要两个密钥字段,每一方各一个。
如果您运行跨域工作流,请在升级过程中检查您的配对配置。
企业级访问:单点登录(SSO)和只读角色
两项变更使得MetaDefender Software Supply Chain 在大型组织内更易于操作。
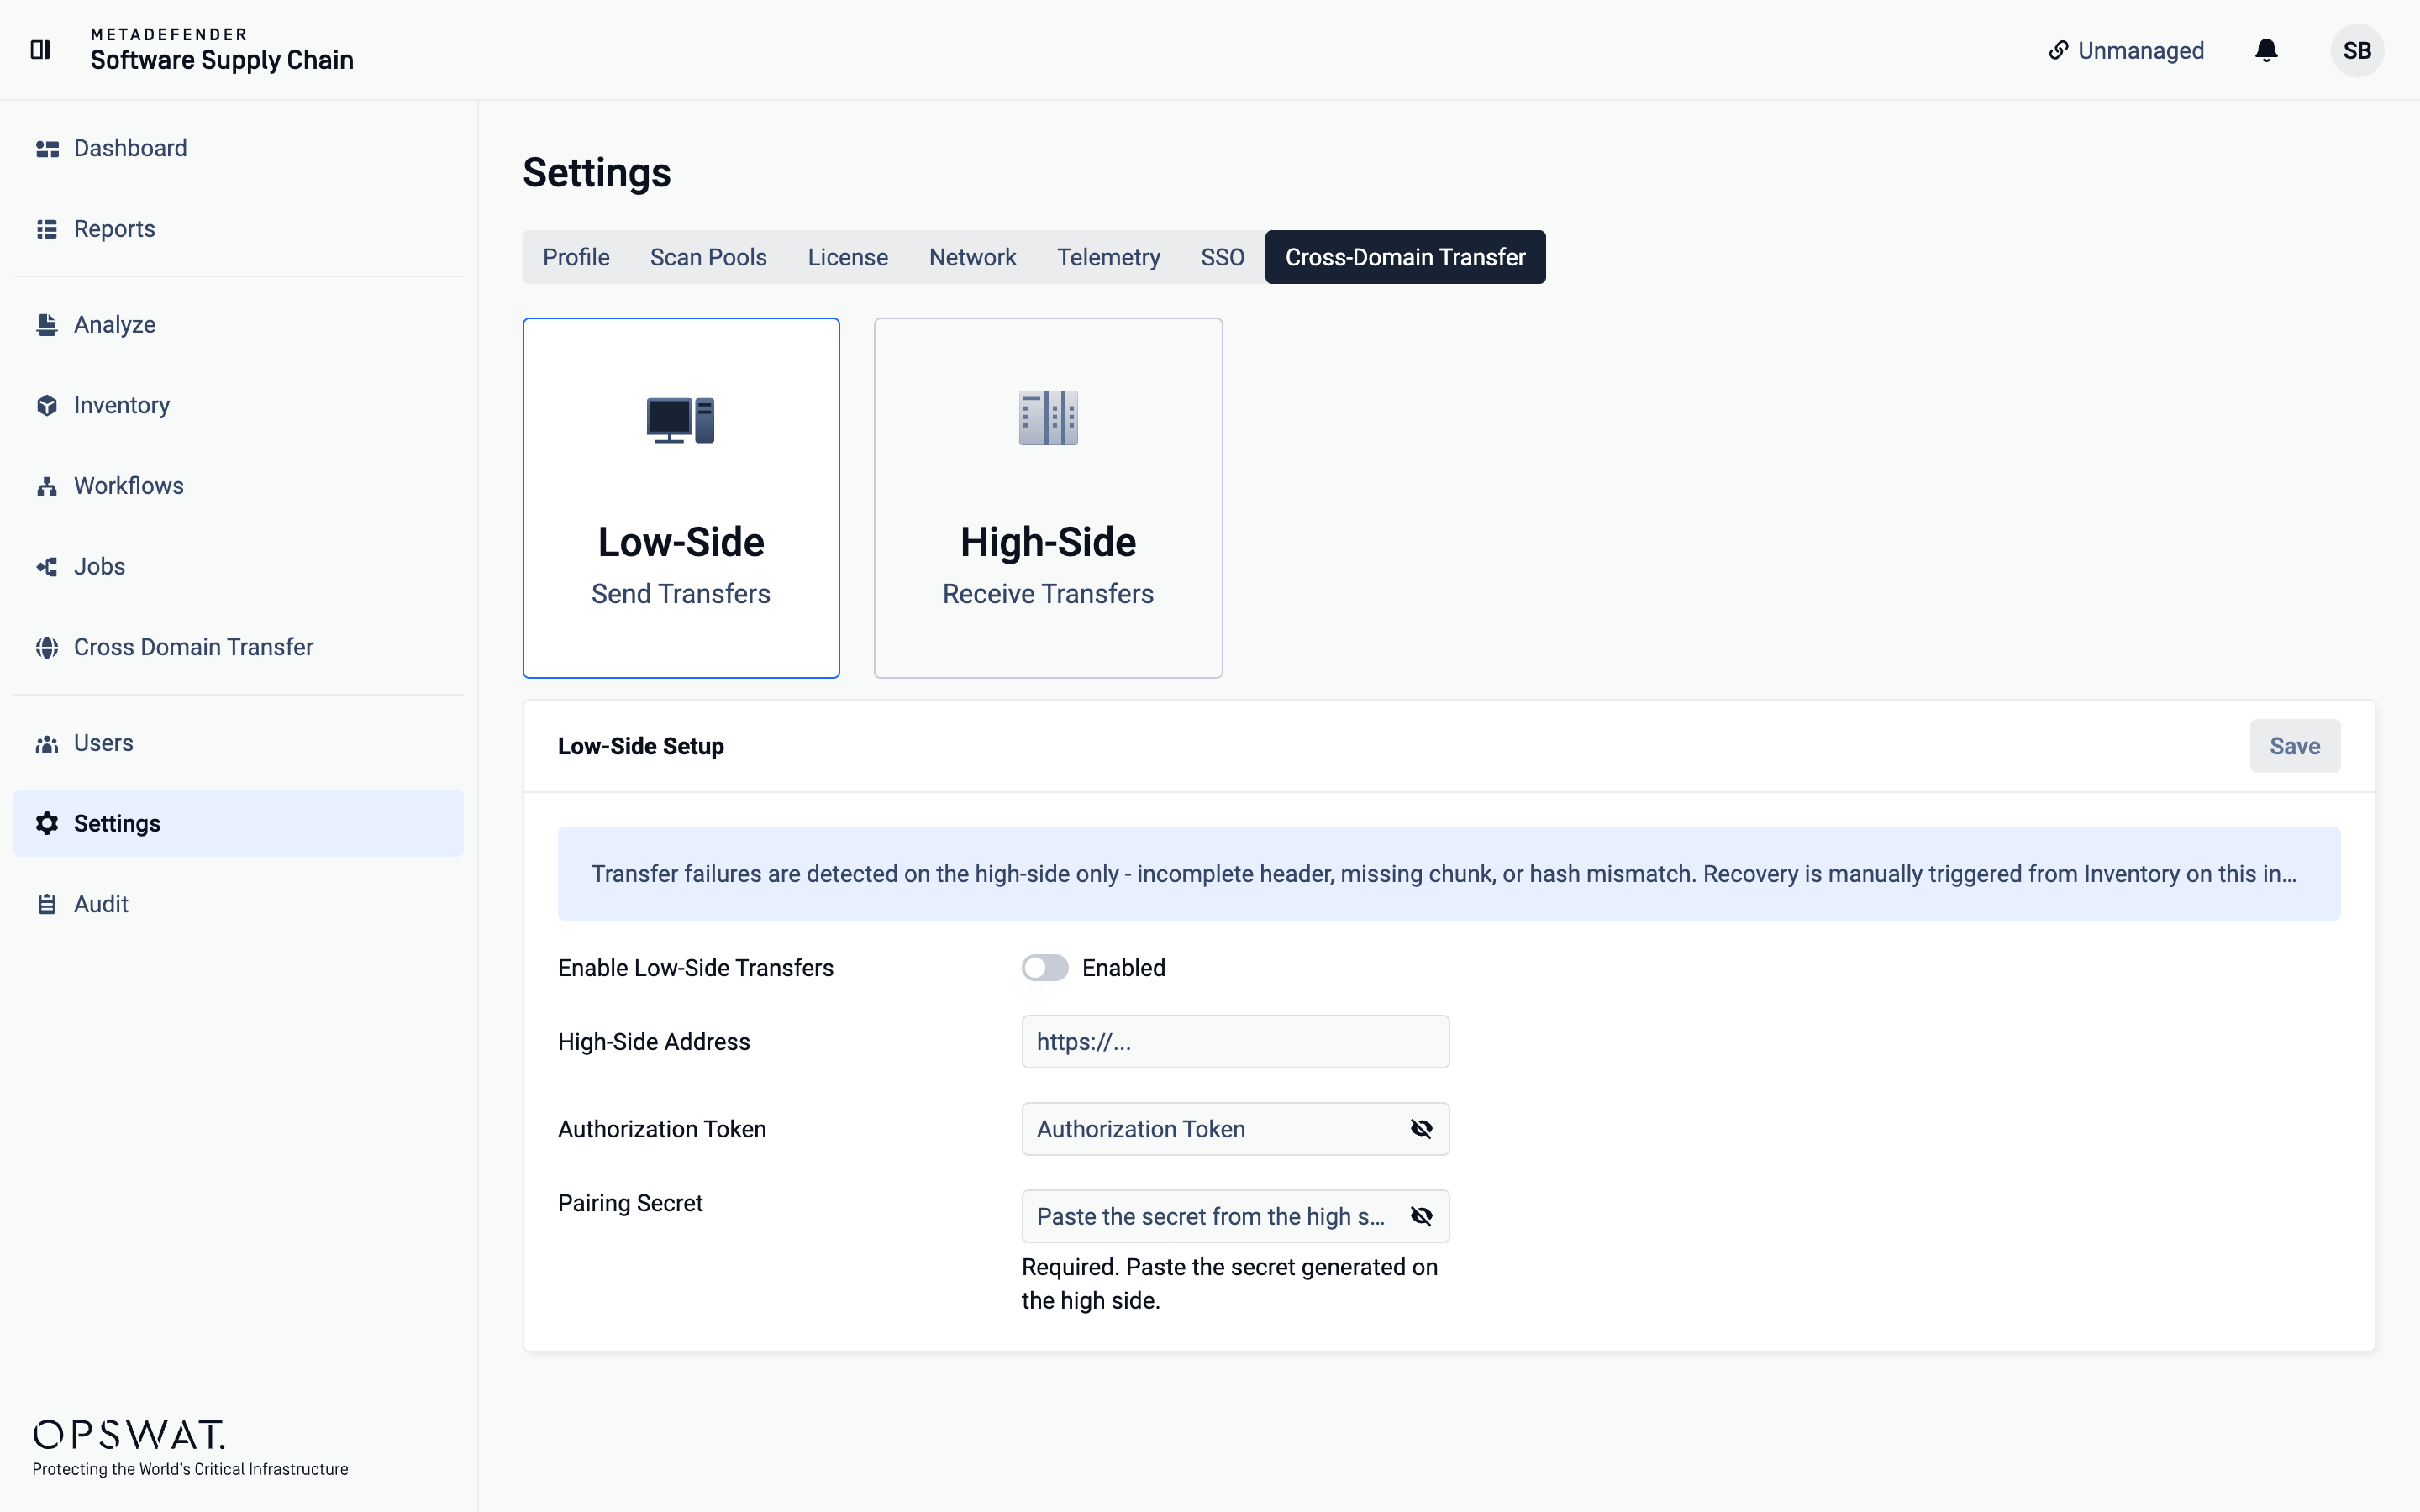
- SSO(单点登录)——用户现在可以通过您现有的身份提供商登录,因此访问过程将遵循与您整个技术栈中其他部分相同的身份验证和离职流程。
- 只读用户角色——这是一个新角色,允许用户查看扫描和结果,但无配置权限,因此审计员、分析师和利益相关者可以查看所需信息,却无法更改设置。
这些功能相结合,使管理员能够更精细地控制谁可以进入系统,以及进入后可以执行哪些操作。
Container 的更全面报道:JFrog OCI 存储库
JFrog 的容器支持现已扩展至 OCI(开放Container 倡议)包类型仓库。这包括仅通过摘要缓存、没有标签的远程镜像——这通常是一个容易被忽视的盲点,因为未标记且仅靠摘要的镜像在库存清点中很容易被遗漏,却仍在生产环境中运行。现在,您可以将其与注册表中的其他内容一起列出并进行扫描。
全面加强安全防护
除了主要功能之外,此版本还修复了一系列安全问题,并加强了产品的整体安全性:
- 更严格的密码策略——不再接受弱密码。
- 受速率限制的密码重置— 密码重置端点不再支持发送无限量的电子邮件。
- 已修复开放重定向漏洞——导出的 PDF 和电子邮件不再信任攻击者控制的基准 URL;产品地址现已成为一项网络设置。
- 更严格的角色验证——用户角色不能再设置为界面未提供的值。
- 更严格的输入验证和更隐蔽的错误提示——错误消息现在显示的细节更少,从而减少了向任何试图探查系统的人泄露的信息,并且解压归档文件的限制可有效阻止过大或格式错误的归档文件。
这些功能在界面中均无法看到,但每项功能都针对了产品可能被滥用的某种情况。
生活质量的提升
此外,本次发布还包含两项较小的更新:
- “设置”现在会自动生成并保存一个API 密钥,因此您无需手动创建。
- 新增了一个公共 GET /api/version 端点,用于返回当前运行的版本,以便进行健康检查和监控。
立即升级
此版本旨在提升MetaDefender 、Software 和Supply Chain 的连接安全性,并简化管理流程——除了进行一轮安全强化之外,还新增了签名传输、身份提供商登录、只读角色以及更广泛的容器支持。请在升级过程中检查您的跨域传输配对配置,然后利用单点登录 (SSO) 和新角色,使访问权限与您环境中的其他部分保持一致。
可通过My 的OPSWAT™门户获取。