存储安全环境很少是简单的。随着数据量不断增长,基础设施在不同的存储平台和扫描后端之间不断扩展,团队不仅需要决定扫描哪些内容,还需确定在何处、何时以及使用哪些资源进行扫描。
MetaDefender™Storage Security4.6.0 使团队能够更好地掌控这些决策,同时减少了支持这些决策所需的基础设施。
凭借覆盖MetaDefender™Core 、MetaDefender™ Cluster 和MetaDefender™Cloud 的智能路由功能、可配置的扫描实例负载目标、全新的文件过滤功能、更深入的使用情况可视化以及更高效的存储集成架构,4.6.0 版本可帮助组织将扫描能力集中部署到最关键的环节。
以下是贵团队将发生的变化。
一个扫描池,多个MetaDefender 后端
组织可以采用不同的MetaDefender 部署模式,以满足不同的安全、性能或基础设施要求。然而,支持多种后端类型可能会在管理扫描工作负载时带来额外的复杂性。
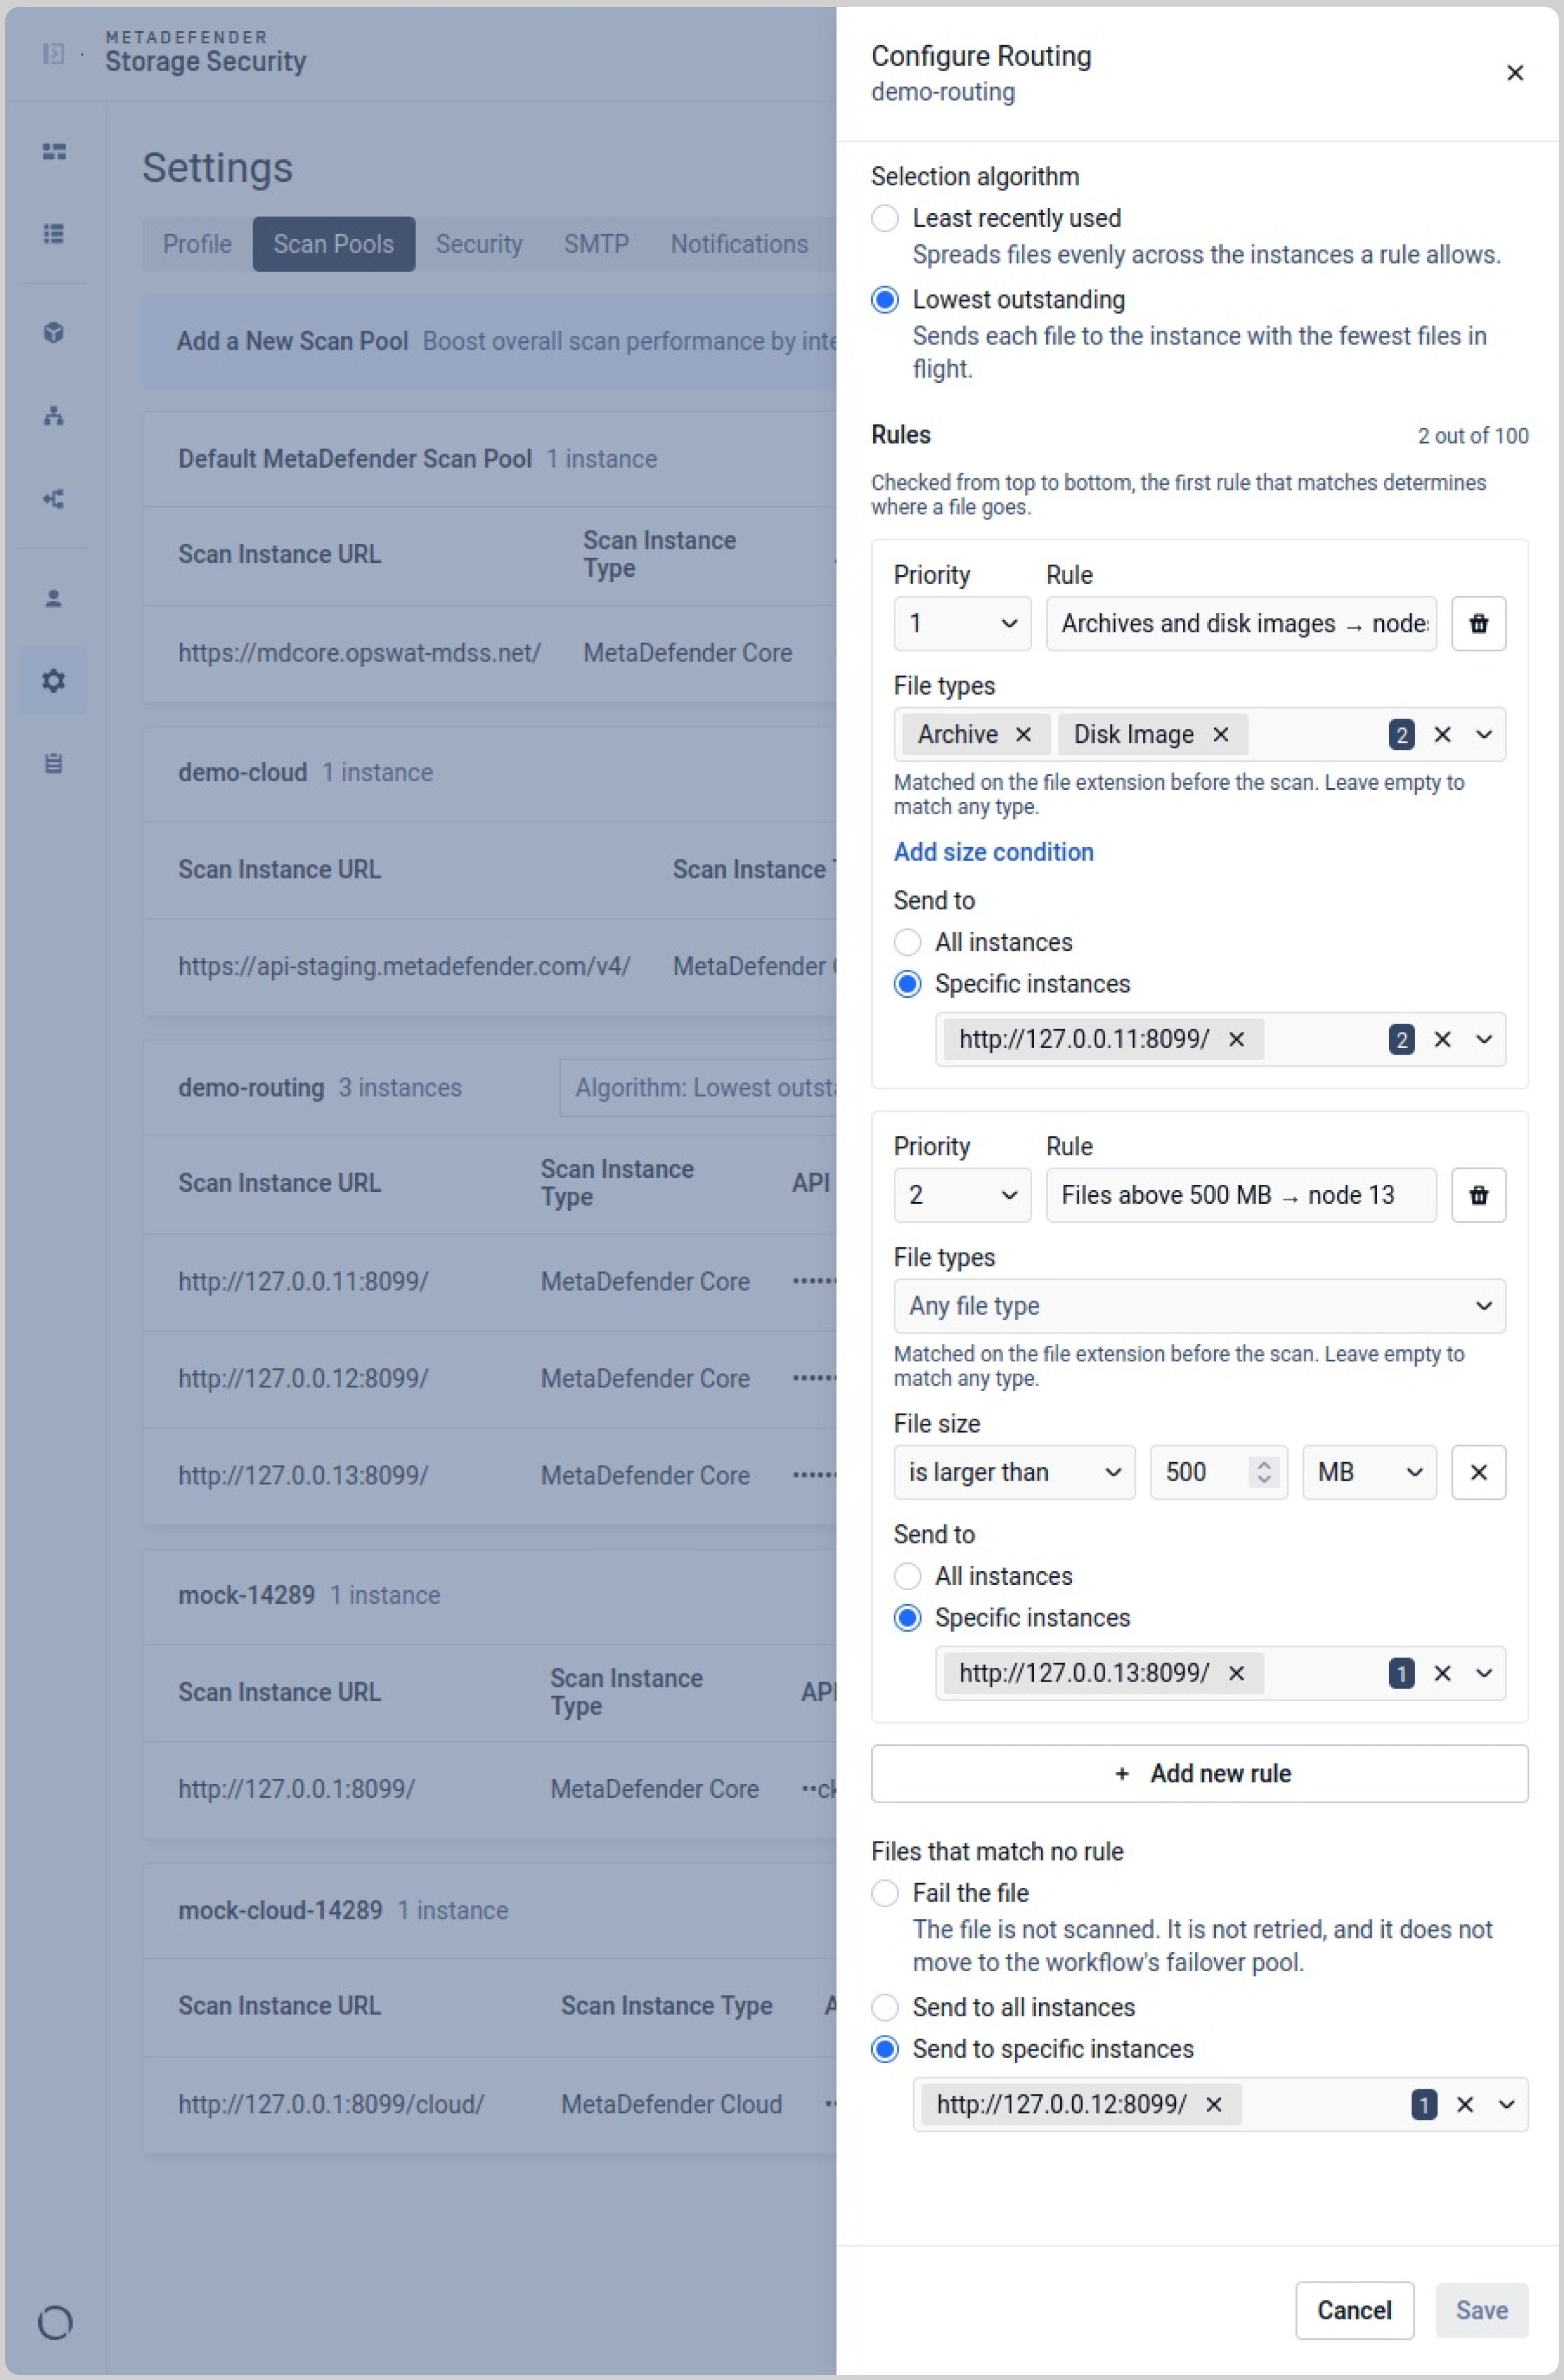
MetaDefender Storage Security 4.6.0 版本将MetaDefender Core 、MetaDefender Cluster 以及MetaDefender Cloud 实例整合到一个扫描池中。路由规则决定应由哪个后端处理每个文件,从而允许团队根据需求在不同实例类型之间分配工作负载。管理员还可以定义当文件不符合任何路由规则时应采取的操作。
4.6.0 版本引入了对扫描容量的额外控制。管理员可以针对每个MetaDefender Core 实例,将目标负载配置在 20% 至 80% 之间(默认值为 40%),当实例接近饱和时会触发警告。此外,扩展能力也不再受先前内部并发限制的约束。
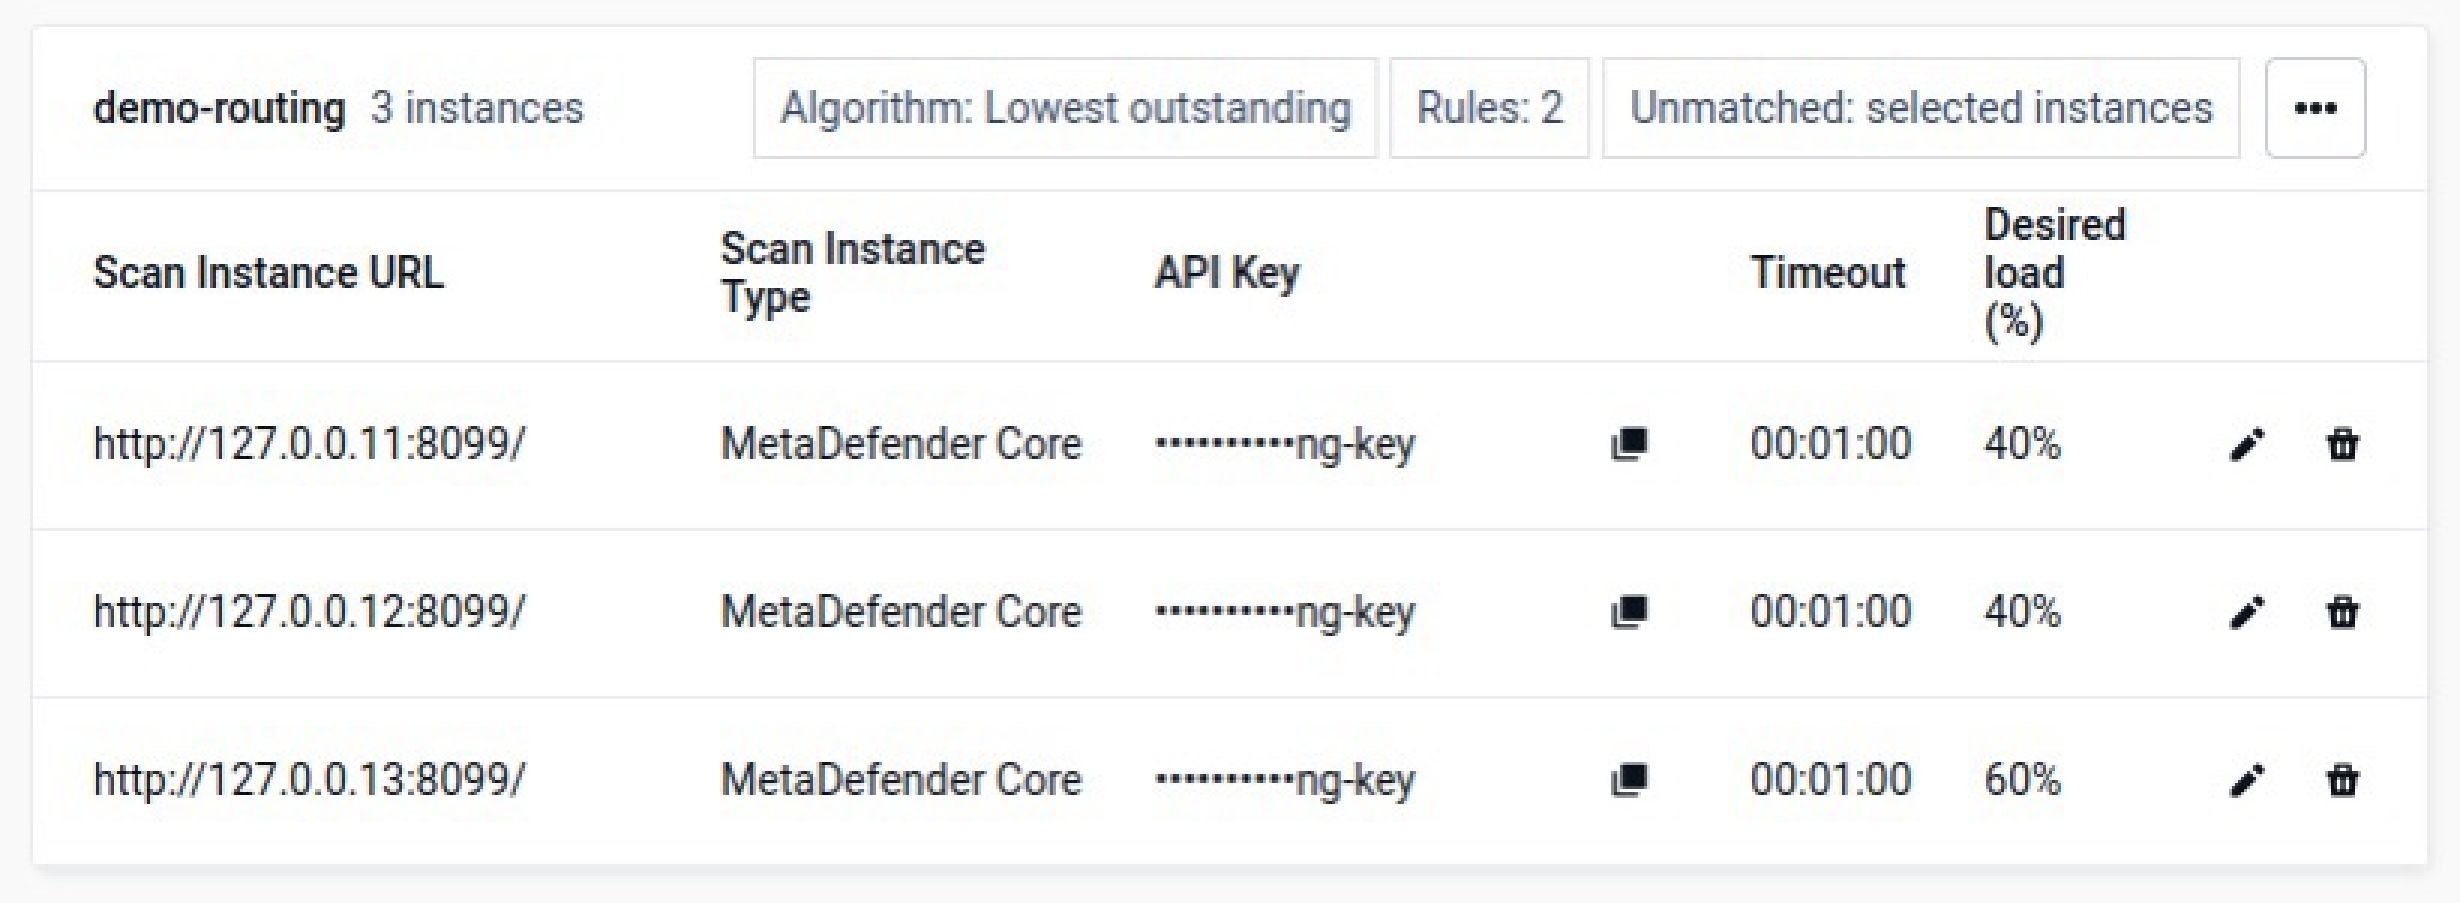
这些功能相结合,使平衡扫描工作负载、管理实例利用率以及随着需求增长而扩展扫描容量变得更加容易。
由此形成了一种更灵活的扫描架构:单个部署可以同时使用多个MetaDefender 后端,同时仍能对文件处理和资源利用率进行集中控制。
不要将扫描配额浪费在无需扫描的文件上
并非在企业存储中发现的每个文件都需要接受同等程度的检查。
扫描无关内容会消耗处理能力、增加扫描量,并可能使安全团队更难将资源集中于最重要的数据上。
4.6.0 版本引入了可配置的文件过滤器,允许管理员定义哪些文件应进入扫描工作流,包括基于文件类型、大小和最后修改日期的筛选条件。不符合这些条件的文件可在占用扫描资源之前被排除在外。
报告功能也得到了改进,能够区分因过滤而被排除的文件与在数据发现过程中被排除的文件。报告现在会说明每个文件被跳过的具体原因,使管理员能够更清楚地了解扫描决策。
这种区分有助于更好地理解每次扫描过程中发生了什么,并查明某些文件为何未被处理。
了解您的扫描能力的发展趋势
当团队无法轻松了解存储工作负载如何争夺同一资源时,管理扫描容量就会变得困难。
MetaDefender Storage Security 4.6.0 中的全新“使用情况”仪表板,使管理员能够更清晰地了解扫描活动在整个环境中的分布情况。
计划时间轴会显示扫描任务的运行时间以及计划任务的重叠情况,从而帮助团队识别活动密集的时段,并调整工作负载以减少资源竞争。
“体积”热力图提供了按存储单元划分的消耗情况的另一种视图,并能够按单次扫描对活动进行细分。每小时扫描统计数据进一步展示了扫描活动在一天中的变化情况。
综合这些观点,可以更轻松地解答实际的运维问题:哪些存储位置的扫描活动最频繁?工作负载何时会发生重叠?扫描活动在一天中的不同时段有何变化?哪些方面的计划或容量分配需要调整?
团队不再需要在容量问题发生后才做出反应,而是能够利用更多信息来针对这些问题进行规划。
扫描速度更快,且需要管理的基础设施更少
此前依赖于各厂商独立服务的存储集成,现在可直接在扫描服务内运行。这种进程内架构减少了存储集成与扫描之间的通信开销,有助于降低扫描延迟。
授权和身份识别服务也已整合到平台容器中,进一步减少了团队需要部署、运维和监控的服务数量。
为了在大规模扫描过程中保持吞吐量,该平台现将“处理中”和“已处理”的文件状态分别存储,从而随着数据量增加,进一步优化了扫描工作负载的管理方式。
运维故障排除功能也得到了改进。支持包现在运行更加稳定,并包含 Garnet 和 ONTAP 连接器日志,在与OPSWAT 支持团队合作时可提供额外的诊断信息。
目标很简单:减少扫描流程中的活动组件,降低运营成本,并采用一种能够支撑高强度扫描工作负载的架构。
继续加强平台的安全防护
存储安全平台还需要保护其自身的管理和运行时环境。MetaDefender Storage Security 4.6.0 在访问控制、部署权限和第三方组件方面引入了额外的平台加固措施。
已对包括 RabbitMQ、Garnet 和 Redis 在内的第三方组件进行了升级,并修复了已发现的依赖项漏洞。
该版本还引入了基于属性的访问控制(ABAC)的单点登录(SSO)角色可扩展性,为组织管理访问权限提供了更大的灵活性。
更可预测的升级和日常运营
4.6.0 版本还修复了影响升级、扫描、身份验证、存储集成、报告和日常管理的一系列问题。
- 升级与安装:升级过程中,重要的部署设置将被保留,包括 NetApp ONTAP 连接器、服务登录帐户以及现有的安装路径。
- 扫描与修复:可靠性改进解决了以下问题:通用文件错误、被丢弃的工作流规则、实时保护功能跳过或错误跟踪文件的情况,以及重新处理的文件被错误标记为失败的情况。
- 存储集成:修复内容涵盖 S3、Oracle 原生、MFT 、SFTP 和 SMB 环境,并增加了额外验证机制,以防止存储提供商接受未经验证的凭据。
- 报告和仪表盘:文件数量、日期、跳过原因以及 Deep CDR™ 技术相关列已更正,同时扫描和修复状态也更加清晰。
- 访问与配置:本次修复优化了单点登录(SSO)配置,防止工作流名称重复,并在扫描运行期间阻止对存储单元进行修改。
- 存储管理与集成:4.6.0 版本还引入了经过现代化的 Box 集成、通过用户界面配置实时保护的起始日期、针对受限 Linux 部署的 SMB 备用方案支持,以及程序化 SMB(CIFS)挂载功能。
- 库存与诊断:库存视图可显示每个存储单元的最新作业详细信息;针对外部记录器和 SharePoint 文件问题,相关提示信息更加清晰;此外,MetaDefender Cloud 出现的故障现可显示其根本原因。
这些改进措施综合起来,既减少了行政上的阻力,又使日常运营更加可预测。
充分利用现有的扫描能力
MetaDefender Storage Security 4.6.0 的设计基于一个简单原则:存储安全团队应当能够将资源用于保护数据,而不是处理与扫描基础设施相关的不必要的复杂问题。
通过将工作负载从一个扫描池分配至MetaDefender Core 、Cluster和Cloud ,引入可配置的实例负载目标,在文件占用容量之前对其进行过滤,并提供更深入的资源利用率可见性,4.6.0版本使团队能够更好地掌控安全覆盖范围和运营效率。
与此同时,NetApp 的自动保护功能、更轻量级的存储集成架构、额外的平台加固措施以及可靠性提升,都减少了维持该环境正常运行所需的工作量。
发布详情
- 产品: MetaDefender Storage Security
- 版本:4.6.0
- 发行说明:MetaDefender™Storage Security 版本说明
- 发行日期: 2026年10月5日