法国国家信息与自由委员会 (CNIL) 因卢瓦尔河谷私立医院 (Hôpital privé de la Loire) 于 2025 年夏季发生的一起数据泄露事件,对其处以 50 万欧元(约合 58 万美元)的罚款。攻击者获取了 524,867 名患者的记录,以及 202,246 名患者指定的受信任第三方的记录。医院在未直接通知患者的情况下,也未通知这些第三方。监管机构于 2026 年 9 月 3 日公布了该决定,案号为 SAN-2026-009。
法国国家信息与自由委员会(CNIL)援引《通用数据保护条例》(GDPR)第34条指出了这一疏漏。对于任何运营健康数据环境的人来说,更重要的问题是:通知流程如何能够覆盖50万人,却遗漏了同一系统中另外20万人?
第二组是谁?
根据法国《公共卫生法典》第L1111-6条,任何成年人均可指定一名“受托人”(personne de confiance),可以是亲属、密友或其主治医生。如果患者无法表达自身意愿,医院工作人员会咨询受托人的意见。患者需以书面形式做出指定,医院必须为每位入院患者提供做出指定的机会。最终记录将包含受托人的姓名、联系方式以及与患者的关系。
这202,246人中没有一个是患者。他们从未登记,从未接受过治疗,而且在很多情况下,他们甚至不知道医院保存着他们的档案。法国国家信息与自由委员会(CNIL)发现,这一疏漏使他们无法获得了解此次攻击、评估其可能后果以及采取措施防止数据滥用所需的信息。
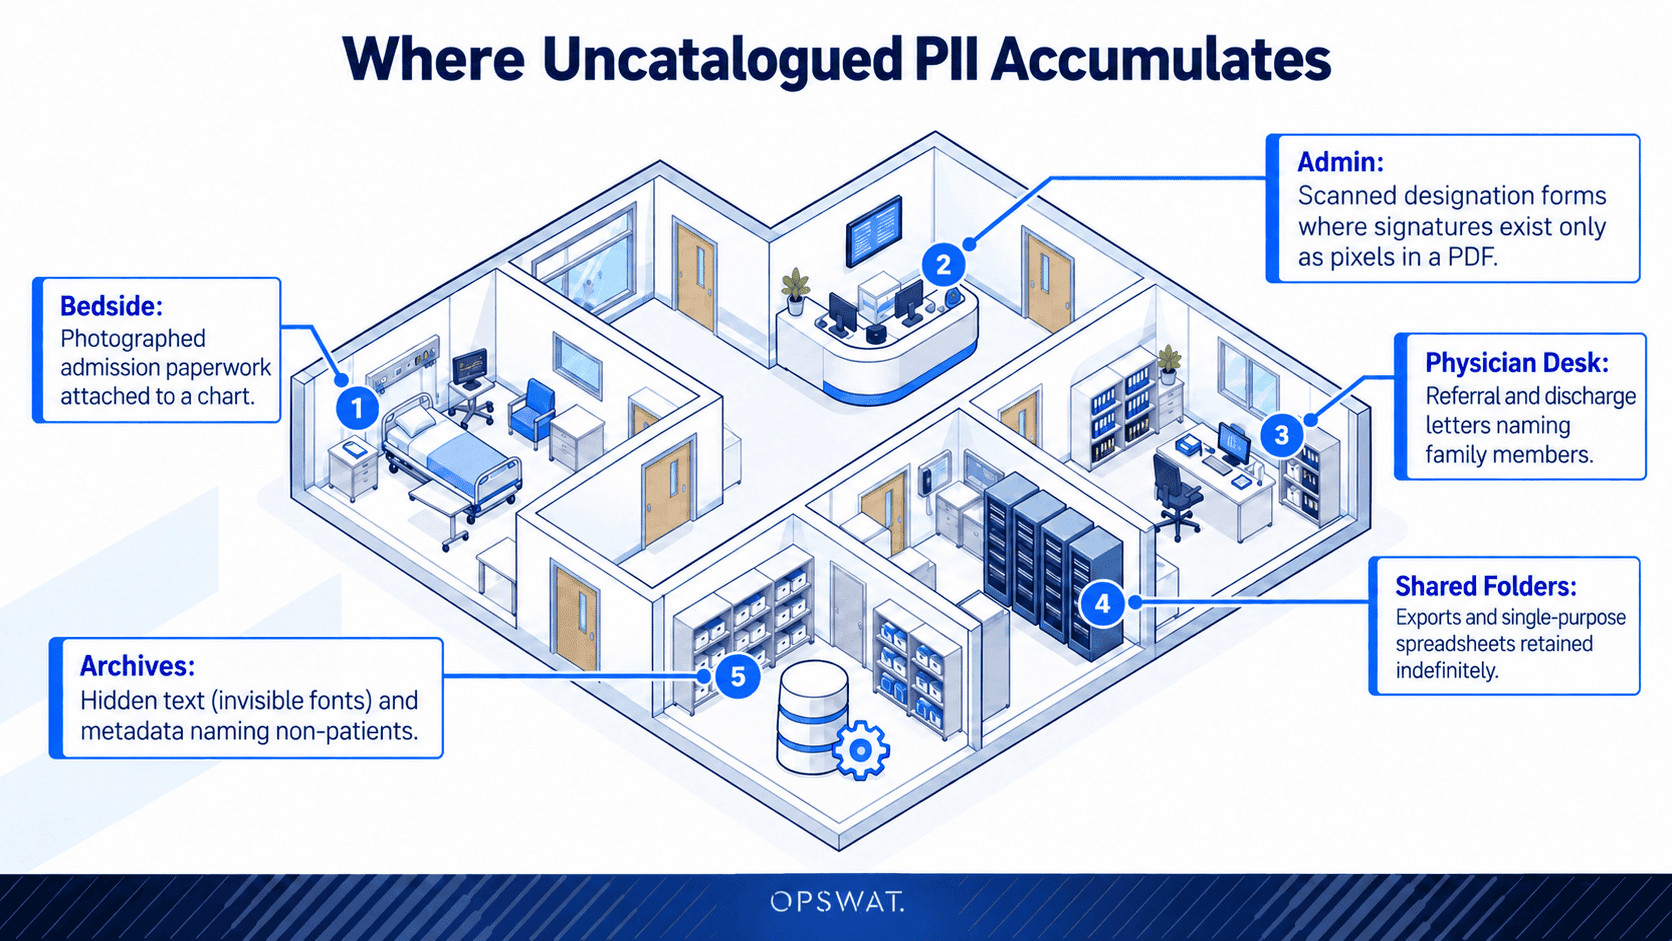
每家医院都保存着这类人群的信息:紧急联系人、陪同病人的人员、入院时登记的近亲、出院信中指定的转诊医生以及法定监护人。他们的记录很少会保存在清点工作所用的系统中。
未编目的个人数据堆积在哪里
医疗机构的数据保护政策围绕健康数据展开。检测规则会查找诊断代码、病历号、保险标识符和治疗详情,因为这些是法规明确规定的内容,也是审计人员会询问的内容。
可信的第三方记录不包含任何此类信息。它只包含姓名、电话号码、地址和关系。根据针对临床内容调整的策略进行评估,该文件得分合格。它完整地包含了受监管的个人数据,而且没有人要求规则集查找这些数据。
这一漏洞解释了为什么医院可以运行一套完善的通报流程,却仍然得出违反《欧洲人权公约》第34条的结论。该流程对机构已登记在册的人群有效。而未登记在册的人群,无论是在正常运营期间还是在违规事件发生后,对流程而言都是不可见的。
阅读内容而非轻信标签
主动式 DLP™ 技术会检查文件内部内容,而非其名称、扩展名或分类标签所声称的内容。它涵盖 125 多种文件类型,包括文本、图像和嵌入式文档,并采用递归检查方式,因此能够检查整个归档文件和嵌套层,而不会跳过它们。
要找到无人收录的个人数据,以下三项能力至关重要:
- 该检测系统专为识别个人身份信息和临床信息而设计。人工智能驱动的检测器涵盖姓名、出生日期、电话号码、国民身份证号码、护照号码和驾驶执照号码,以及用于识别诊断代码、常见疾病和血型的临床信息。对于法国用户而言,一个细节至关重要:人工智能个人身份信息检测系统除了支持英语、西班牙语、德语、意大利语和葡萄牙语外,还支持法语。
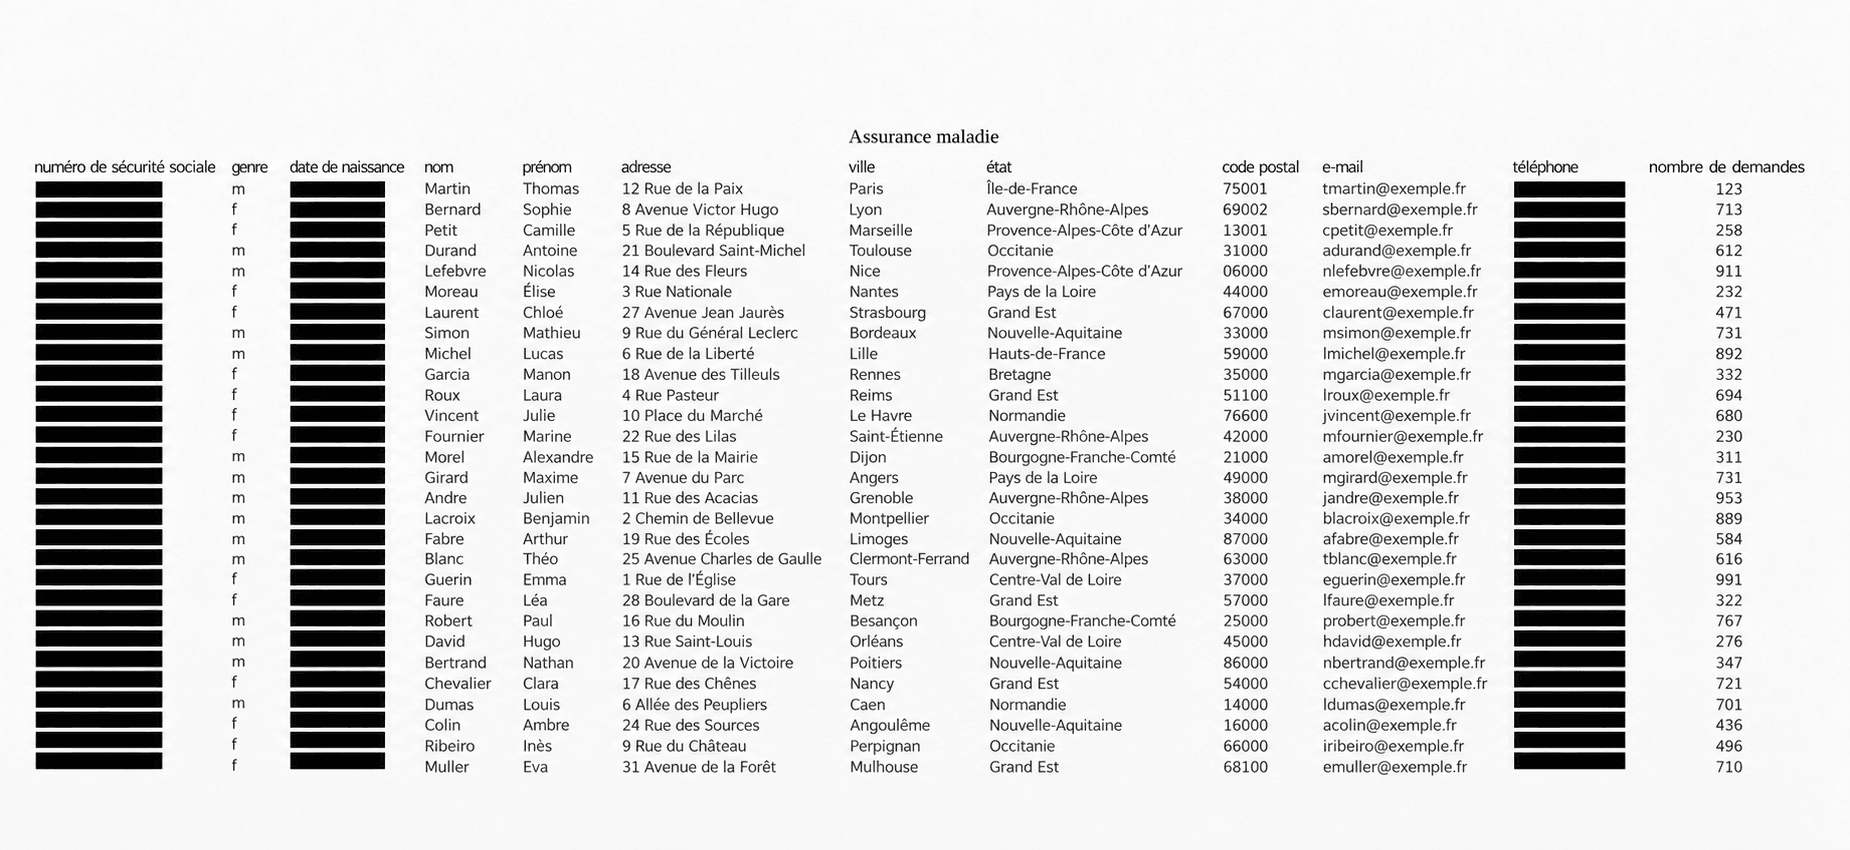
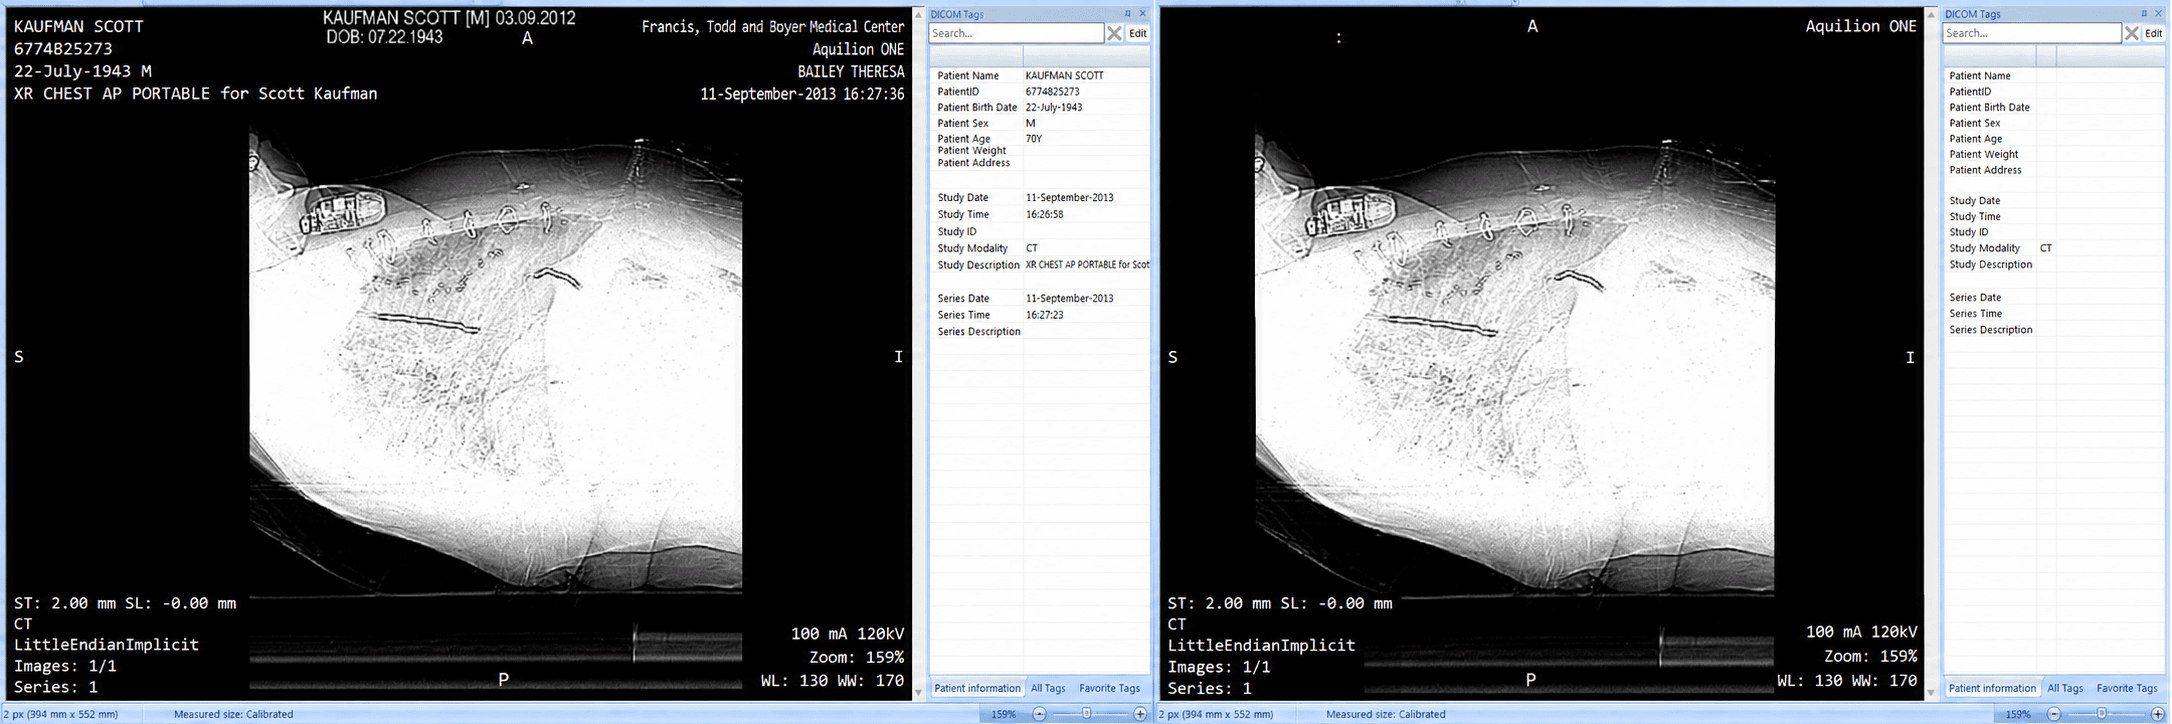
- 针对图像格式的文档进行光学字符识别(OCR)。Proactive DLP™ 能够像处理文本文档一样,读取扫描的表格、拍摄的纸质文件以及不可搜索的 PDF 文件。仅以扫描件形式存在的指定表格或 DICOM 扫描文件,将不再成为信息盲区。
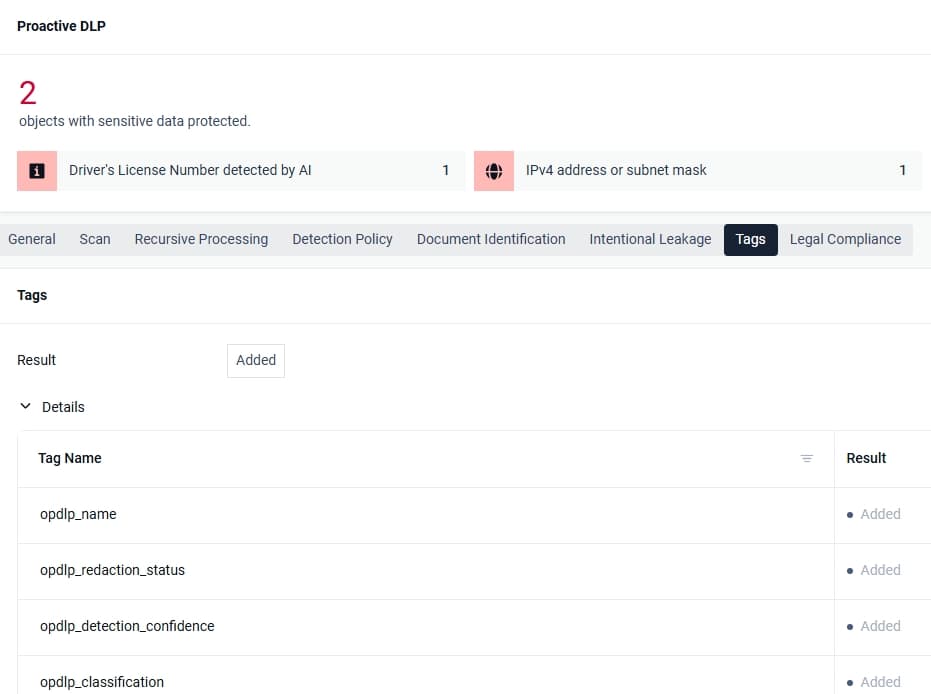
- 生成记录的分类与标记。Proactive DLP™ 会根据预定义的敏感度级别对检测到的内容进行分类,并将分类标签嵌入到处理后的文件中。这些标签会传输至 SIEM 平台或文档管理系统,从而将单个检测结果整合为一幅关于受监管数据分布情况的动态全景图。文档识别功能为身份证明文件和财务文件添加了类别级别的分类。
传输点的内容检查会实时监控文件的移动:上传、下载、电子邮件附件、可移动介质和托管传输。它基于实际流量构建地图,而不是抓取静态存储,这意味着地图会随着数据流动而不断更新,并且需要结合对从未移动过的归档文件的发现工作。
Proactive DLP 内部运行MetaDefender Core , MetaDefender ICAP Server , MetaDefender Email Security , MetaDefender Kiosk , 和MetaDefender Managed File Transfer 。
实际步骤
违规通知清单是一个需要在时间紧迫的情况下解决的清单问题。在事件发生过程中构建清单意味着需要重新梳理哪些类别的人员出现在哪些文件中,而那些未被记录的类别很容易被遗漏。
IBM发布的《2026年数据泄露成本报告》显示,医疗保健行业的平均数据泄露成本为664万美元,连续第十三年位居各行业之首。发现并控制泄露事件的平均耗时达到247天,其中可移除存储介质和供应链遭入侵所耗时间最长,达258天。内容检查点可同时覆盖这两条路径。
反其道而行之。将主动式数据防泄漏™技术应用于您环境中已流动的文件流,并对返回的文件进行分类。这些标签会累积成一份记录,其中包含您持有的关于非患者人员的个人数据。
