总部位于新泽西州萨默塞特的医疗保健软件供应商CareCloud已证实,其一个电子健康记录(EHR)环境于2026年3月遭到攻击。此次攻击影响了超过370万人。美国卫生与公众服务部(HHS) 民权办公室的数据泄露报告门户 现已将其列为今年最大的医疗数据泄露事件之一。该排名来自 《HIPAA Journal》(2026年8月刊)。取证调查人员将此次未经授权的访问时间范围锁定在约六天内,而攻击者声称已在此期间窃取了数据库。
仅六天的访问就获取了数百万条完整的患者身份信息。
驻留时间与损害之间存在的这一时间差,正是值得研究的重点。访问控制决定了入侵者停留的时间长短。他们所访问文件的内容则决定了此次入侵的价值,而“主动式DLP™”正是为了在攻击者尚未达到这一阶段之前,就改变这一变量而设计的。
攻击者获取了什么
CareCloud 已确认涉及的数据类别,且这些数据的组合比任何单一字段都更为重要。受影响的记录包含以下内容的某种组合:
- 姓名和家庭住址
- 出生日期
- 社会安全号码
- 驾驶证及其他政府签发的身份证号码
- 金融账户号码
- 信用卡和借记卡号
- 医疗信息和健康保险详情
被盗的银行卡号会过期,但与社会保障号和诊断结果关联的出生日期却不会。此次数据泄露中的每条记录都包含足够的信息,既可用于开通信用账户,也可用于提交欺诈性索赔,还足以构筑一个令人信服的借口,为针对患者或其医疗服务提供者的下一次攻击铺路。
这些信息所具有的价值完全不取决于入侵者能否识别出他们发现了什么:在文件进入存储之前,对这些字段进行哈希处理或屏蔽的策略,无论最终由谁读取,都能消除这些信息的价值。
“供应商层”集中承受了伤害
CareCloud 作为《健康保险流通与责任法案》(HIPAA)下的业务合作伙伴开展运营,并与超过 45,000 家医疗服务提供者合作。正因如此,一个受影响的环境才得以波及数千家受该法案管辖的实体中的患者,而这些实体均无法控制该环境。
这些服务提供商每一家都仍需向患者发出数据泄露通知,并继续承担声誉损失。供应商集中化使得一次入侵事件演变为共同责任,因此,代表受监管实体处理的数据理应受到与该实体内部持有数据同等的审查。 IBM的《2026年报告》显示,医疗保健行业数据泄露事件的平均损失为664万美元,连续第十三年位居各行业之首;而美国所有行业的平均损失则为1150万美元。这两个数字均未考虑单起事件在服务提供商网络中扩散的影响。
敏感患者数据实际存储在哪里
关于医疗信息泄露的讨论往往集中在数据库记录上。实际上,受保护的健康信息(PHI)往往积聚在各类文件中。例如:扫描后的就诊登记表、拍摄后以PDF格式附件形式发送的保险卡、理赔文件、导出的电子表格、DICOM(医学数字成像与通信)检查报告,以及在医疗机构与其计费服务商之间往来的电子邮件附件。
与数据库列相比,这些文件的清点工作更为困难,而且它们将数据隐藏在文本搜索永远无法触及的地方:
- 已扫描和拍摄的文档,其中标识符仅以像素形式存在
- Microsoft Office 文件中的裁剪图片,其中保留了作者以为已删除的区域
- 不可见或非常小的文字,用于向审稿人隐瞒数据
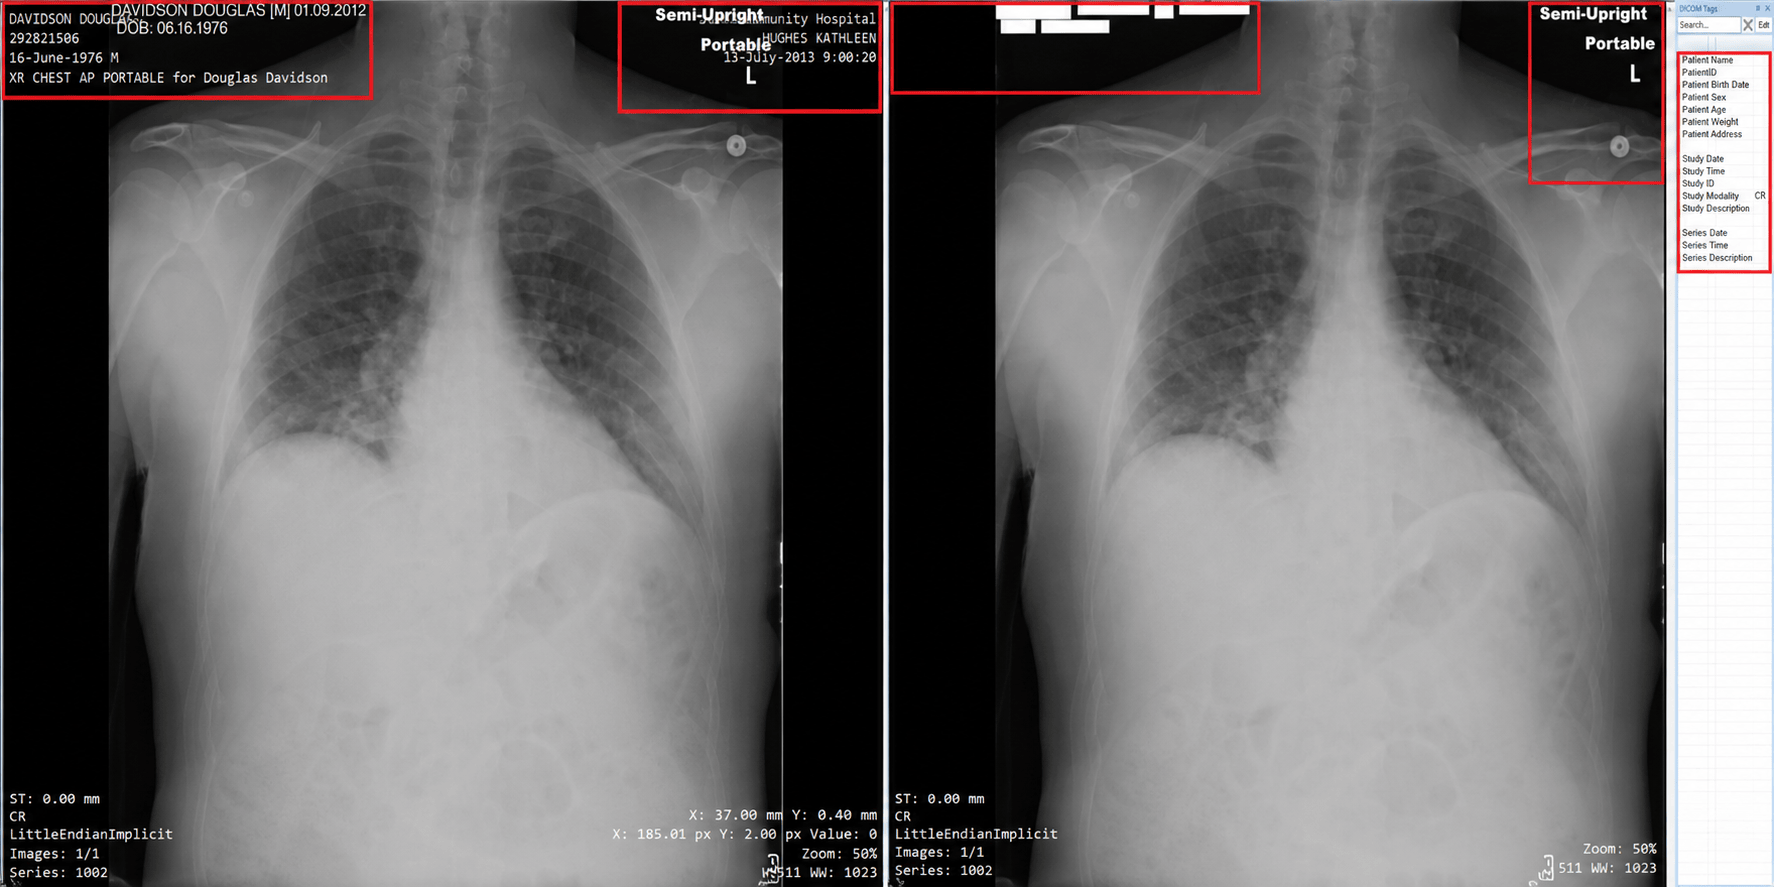
- DICOM 头信息和嵌入式注释,其中包含与图像相关的患者、医生和机构信息
- 文件元数据,例如作者、GPS坐标和修订历史
对于任何将标识符以可读形式保存的文件而言,其每一份副本都是另一条记录,任何能够访问其存储位置的人都可以读取该记录。
Proactive DLP™ 可限制数据泄露可能导致的暴露范围
Proactive DLP™ 技术会在文件传输的各个环节检查文件内容,然后根据检查结果执行相应的策略操作。该技术支持 125 多种文件类型,并能进行递归检查,因此会对压缩包、嵌入式对象和嵌套层进行检查,而非跳过。
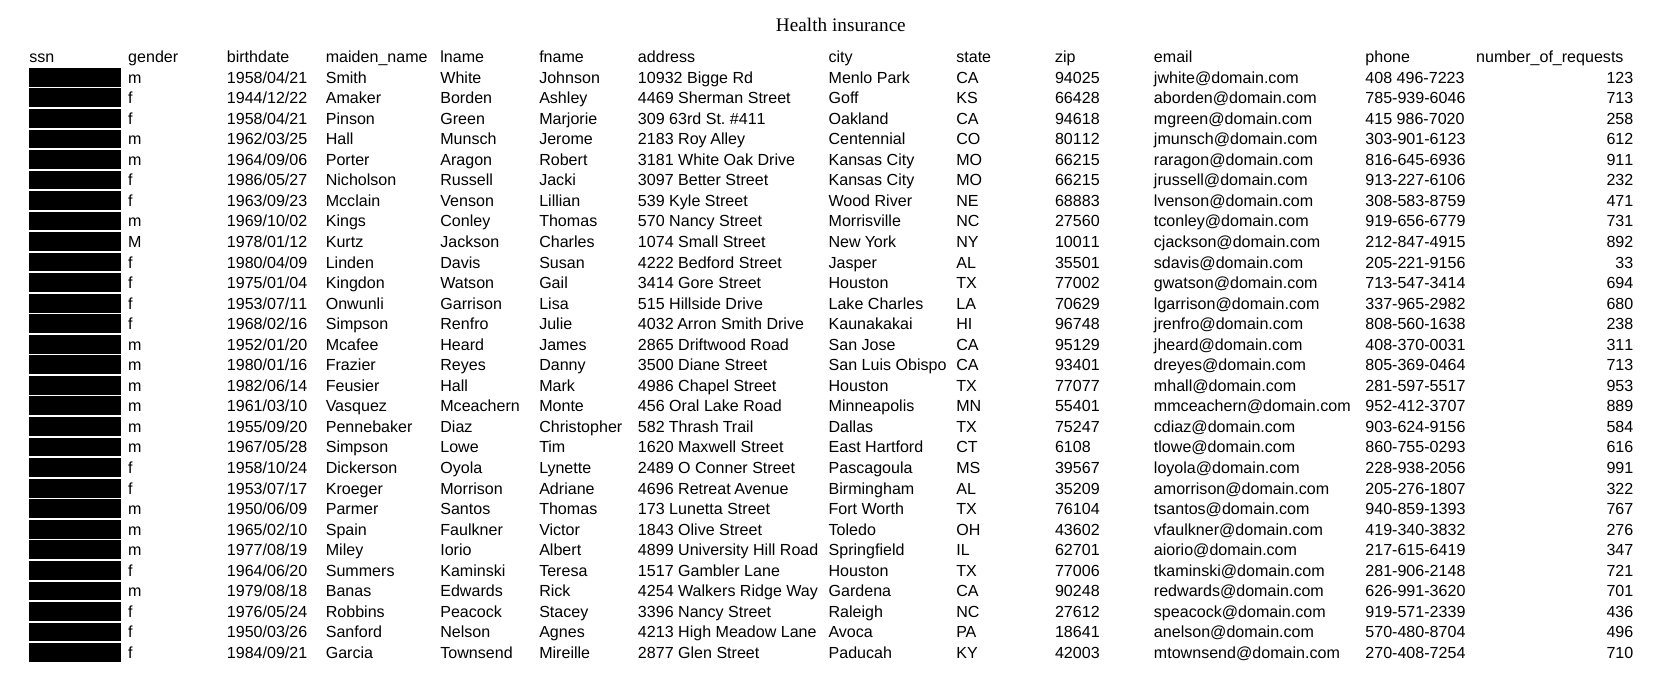
检测功能与 CareCloud 报告的类别高度吻合。内置的基于人工智能的检测器可识别社会安全号码、信用卡号、驾驶证号、国民身份证号、护照号和出生日期。检测范围还涵盖个人姓名、电话号码、常见疾病、血型、国家药品编码,以及通过正则表达式定义的自定义模式。OCR 技术将该检测范围扩展至不可搜索的 PDF 和图像文件。 扫描后的保险表格与文本文档一样被识别。
一旦确定了内容,政策将决定对其采取何种处理措施:
- 通过遮盖和替换处理,可在包括 PDF、Word、Excel、PowerPoint、CSV 以及经 OCR 处理的图像在内的多种格式中,在隐藏标识信息的同时保留文档结构和可读性。
- 哈希算法利用 SHA-256、SHA-384 或 SHA-512 将标识符替换为不可逆的值,从而在不移动实时标识符的情况下,仍可继续进行数据分析和第三方共享。
- DICOM 匿名化处理会从报头中移除患者、检查和医师数据,并可选择性地删除嵌入式注释,其默认配置基于 HIPAA 安全港条款设计。
- 元数据清除功能可从图片、Office 文件和 PDF 中清除作者、GPS 位置和版本信息字段
- “裁剪区域删除”功能会永久删除 Microsoft Office 文件中的隐藏图像区域
- 标记和分类将检测结果嵌入文件本身,为 SIEM(安全信息和事件管理)或文档管理系统提供了可采取行动的依据
- 当策略不允许文件传输时,阻止操作会直接阻止该文件
Proactive DLP™ 技术运行于MetaDefender Core™、MetaDefender ICAP Server 、MetaDefender Email Security 、MetaDefender Kiosk 以及MetaDefender Managed File Transfer 之中。这些技术共同在网页上传、电子邮件、可移动存储介质和文件传输工作流中实施管控。
你仍然可以掌控的变量
入侵的时间线由攻击者设定。时间线结束时所等待的数据的可读性由政策决定,且该政策在攻击开始前即已确定。相比完整存储的同一份病历,其中社会保障号码已进行哈希处理、扫描附件已被遮盖的病历,其损失程度要小得多。
对于医疗机构及其服务供应商而言,这意味着应将去标识化视为数据采集和传输环节的管控措施,而非仅在报告时才进行的清理工作。应确定每个系统真正需要的标识符,然后对进入该系统的每个文件强制执行这一决定。希望弥补这一缺口的团队,可以先了解 Proactive DLP™ 技术如何在数据离开存储之前就实施遮盖、哈希处理和匿名化。

